Ing jaman Let's Encrypt, situs web sing dienkripsi saiki wis dadi standar. Nanging, sertifikat wildcard utawa extended kanthi validasi pemilik sing dipercaya uga asring dibutuhake. DomainFactory nawakake sertifikat SSL sing hemat biaya sing uga bisa digunakake sacara eksternal. Persiapan ing server IIS saiki bisa ditindakake tanpa CSR nggunakake OpenSSL . Ing ngisor iki, aku bakal njlentrehake kanthi ringkes langkah-langkah sing dibutuhake.
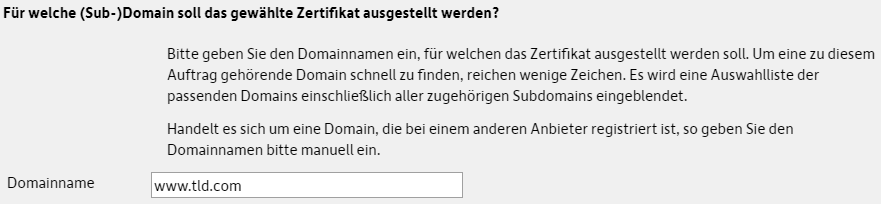
Pisanan, pilih alamat sing dikarepake minangka jeneng domain (kanthi ngetik "www" supaya mengko loro https://tld.com lan https://www.tld.com dienkripsi):
Sawise milih sertifikat lan durasi sing dipengini, DomainFactory bisa ngasilake CSR dhewe:
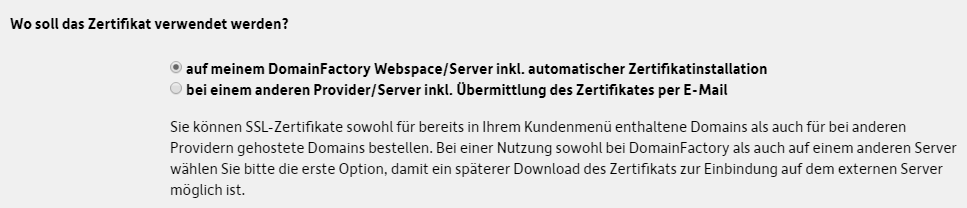
Opsi nomer loro (upload CSR dhewe) ora prelu lan rumit (kanthi standar, IIS ora nawakake pilihan kanggo ngasilake panjaluk enkripsi SHA256 sing dibutuhake dening DomainFactory). Sawise supaya sukses, sampeyan ndownload sertifikat SSL, tombol pribadi lan bundel CA penengah:
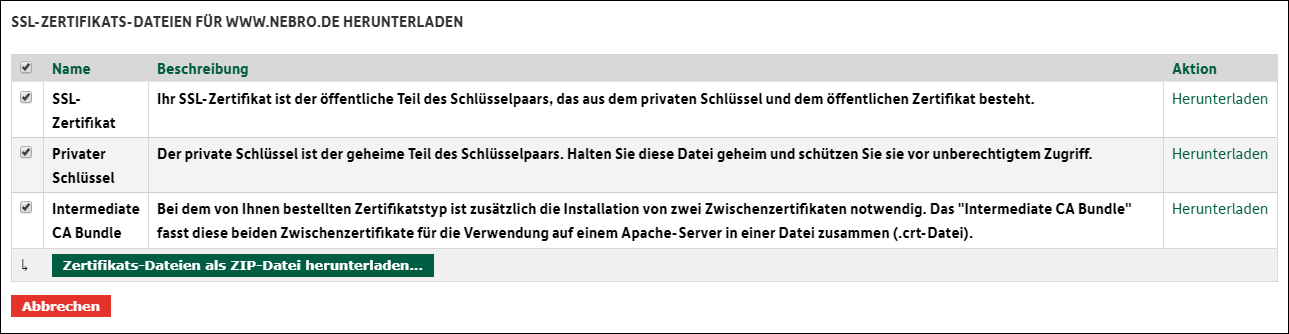
Saiki sampeyan nggabungake kunci lan sertifikat ing file pfx kanthi pitulung OpenSSL (menehi sandhi sing aman):
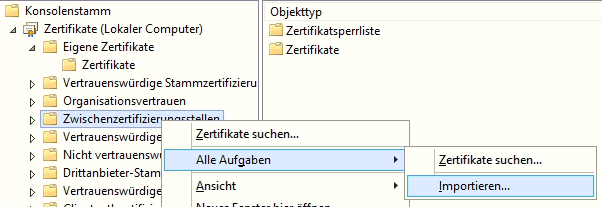
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtPungkasane, sertifikat menengah diunggah menyang server Windows:
Iki diikuti karo impor file pfx sing digawe ing Manajer IIS (ing area Sertifikat Server) kanthi ngetik sandhi sing wis ditemtokake sadurunge:

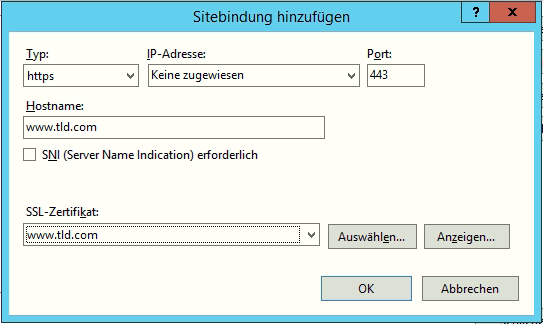
Pungkasan, atur ikatan (siji entri lan siji entri tanpa www):
Yen server bisa diakses saka njaba, sampeyan mbukak port 443 ing router / firewall.