Dalam era Let's Encrypt, laman web yang disulitkan kini menjadi standard. Walau bagaimanapun, sijil wildcard atau lanjutan dengan pengesahan pemilik yang sangat dipercayai juga kerap diperlukan. DomainFactory menawarkan sijil SSL yang kos efektif yang juga boleh digunakan secara luaran. Persediaan pada pelayan IIS semasa boleh dilakukan tanpa CSR menggunakan OpenSSL . Di bawah, saya akan menggariskan secara ringkas langkah-langkah yang diperlukan.
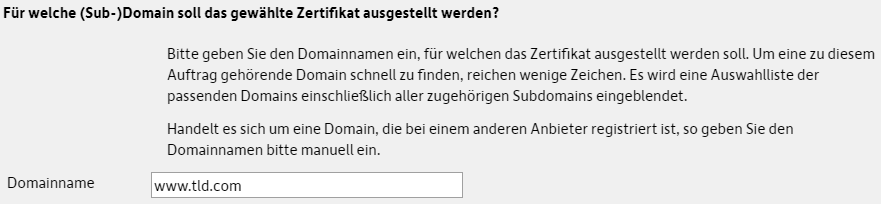
Mula-mula, pilih alamat yang diingini sebagai nama domain (dengan memasukkan "www" supaya kedua-dua https://tld.com dan https://www.tld.com disulitkan kemudian):
Setelah memilih sijil dan jangka masa yang diinginkan, DomainFactory dapat menghasilkan CSR sendiri:
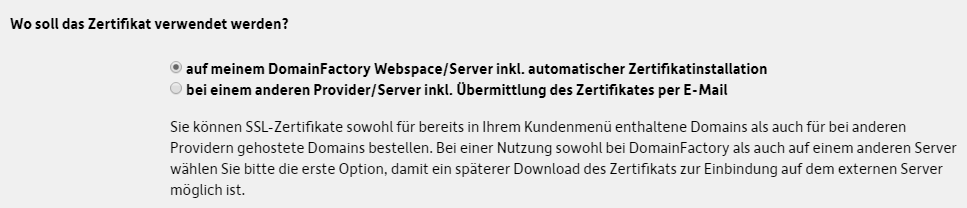
Pilihan kedua (muat naik CSR anda sendiri) tidak perlu dan membebankan (secara lalai, IIS tidak menawarkan pilihan untuk menghasilkan permintaan yang dienkripsi SHA256 yang diperlukan oleh DomainFactory). Selepas pesanan berjaya, anda memuat turun sijil SSL, kunci peribadi dan kumpulan CA perantaraan:
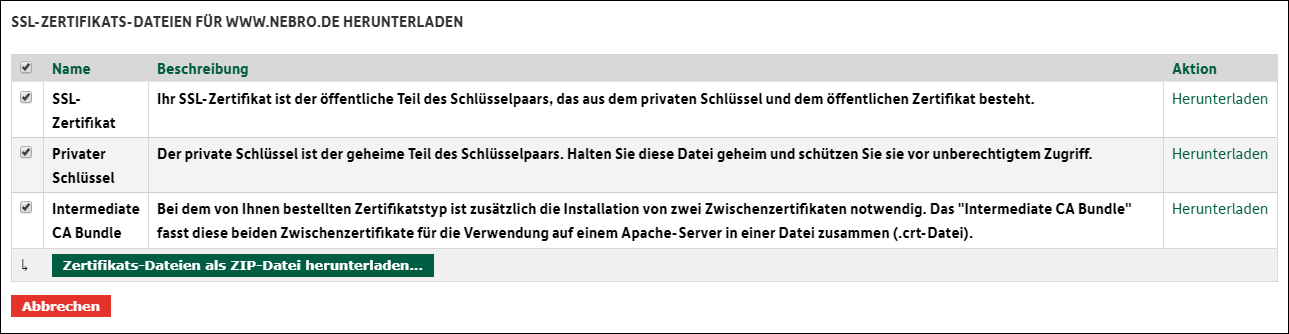
Sekarang anda menggabungkan kunci dan sijil dalam fail pfx dengan bantuan OpenSSL (memberikan kata laluan selamat):
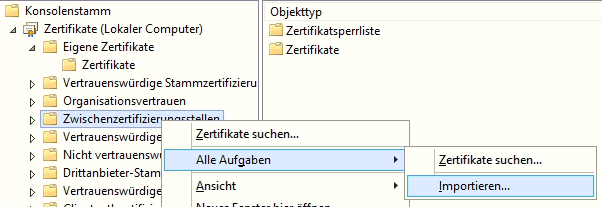
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtAkhirnya, sijil perantaraan dimuat naik ke pelayan Windows:
Ini diikuti oleh import fail pfx yang dibuat di Pengurus IIS (di kawasan Sijil Pelayan) dengan memasukkan kata laluan yang telah ditetapkan sebelumnya:

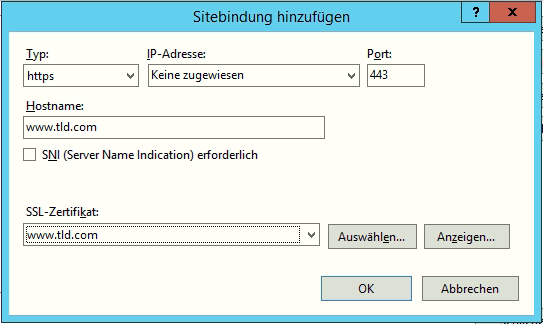
Akhirnya, laraskan ikatan (satu entri dengan dan satu entri tanpa www):
Sekiranya pelayan dapat diakses dari luar, anda membuka port 443 di router / firewall.