Nell'era di Let's Encrypt, i siti web crittografati sono ormai la norma. Tuttavia, sono spesso richiesti anche certificati wildcard o estesi con una validazione del proprietario particolarmente affidabile. DomainFactory offre certificati SSL convenienti che possono essere utilizzati anche esternamente. La configurazione su un server IIS esistente è possibile senza una CSR (Certificate Signing Request) utilizzando OpenSSL . Di seguito, illustrerò brevemente i passaggi necessari.
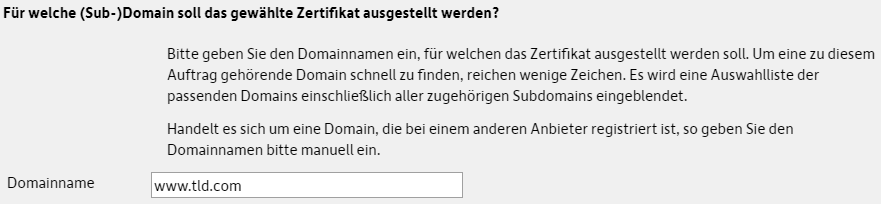
Innanzitutto, seleziona l'indirizzo desiderato come nome di dominio (inserendo "www" in modo che in seguito siano crittografati sia https://tld.com che https://www.tld.com):
Dopo aver selezionato il certificato desiderato e la durata, DomainFactory può generare la propria CSR:
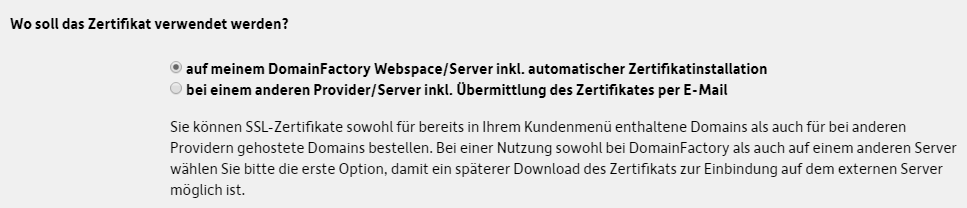
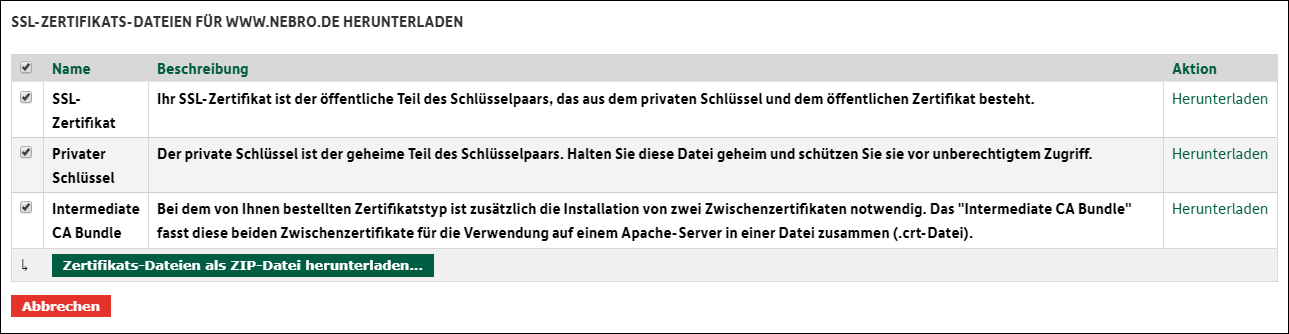
La seconda opzione (caricare il proprio CSR) non è necessaria e scomoda (per impostazione predefinita, IIS non offre la possibilità di generare richieste crittografate SHA256 richieste da DomainFactory). Dopo aver completato l'ordine, scarichi il certificato SSL, la chiave privata e il bundle CA intermedio:
Ora combini la chiave e il certificato in un file pfx con l'aiuto di OpenSSL (assegnando una password sicura):
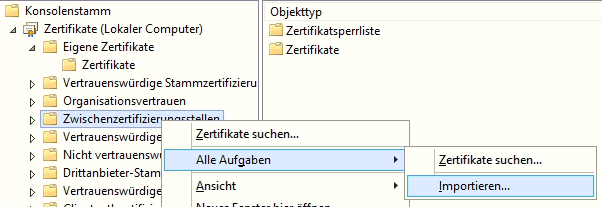
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtInfine, il certificato intermedio viene caricato sul server Windows:
Segue l'importazione del file pfx creato nel Gestore IIS (nell'area Certificati Server) inserendo la password precedentemente assegnata:

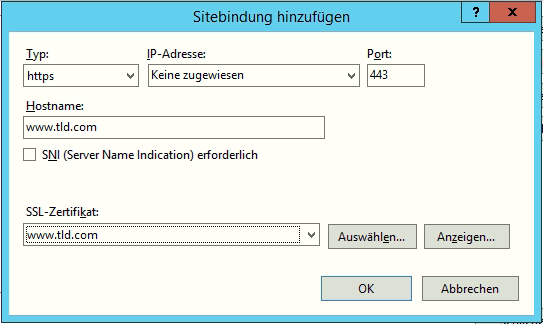
Infine, regola le associazioni (una voce con e una voce senza www):
Se il server deve essere accessibile dall'esterno, aprire la porta 443 nel router / firewall.