I Let's Encrypts tidsålder är krypterade webbplatser numera standard. Jokertecken eller utökade certifikat med särskilt tillförlitlig ägarvalidering krävs dock ofta. DomainFactory erbjuder kostnadseffektiva SSL-certifikat som även kan användas externt. Installation på en befintlig IIS-server är möjlig utan en CSR med OpenSSL . Nedan kommer jag kortfattat att beskriva de nödvändiga stegen.
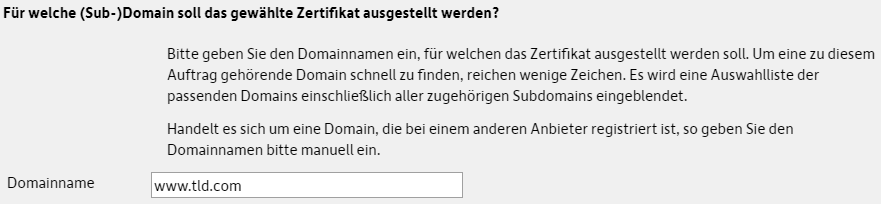
Välj först önskad adress som domännamn (genom att ange "www" så att både https://tld.com och https://www.tld.com senare krypteras):
Efter att ha valt önskat certifikat och varaktigheten kan DomainFactory skapa sin egen CSR:
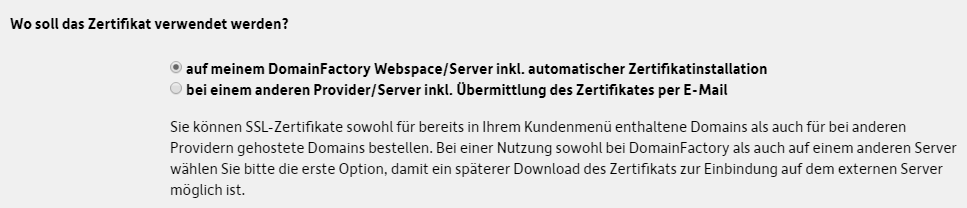
Det andra alternativet (ladda upp din egen CSR) är inte nödvändigt och besvärligt (som standard erbjuder IIS inte möjligheten att generera SHA256-krypterade förfrågningar som krävs av DomainFactory). Efter beställningen lyckas du ladda ner SSL-certifikatet, den privata nyckeln och det mellanliggande CA-paketet:
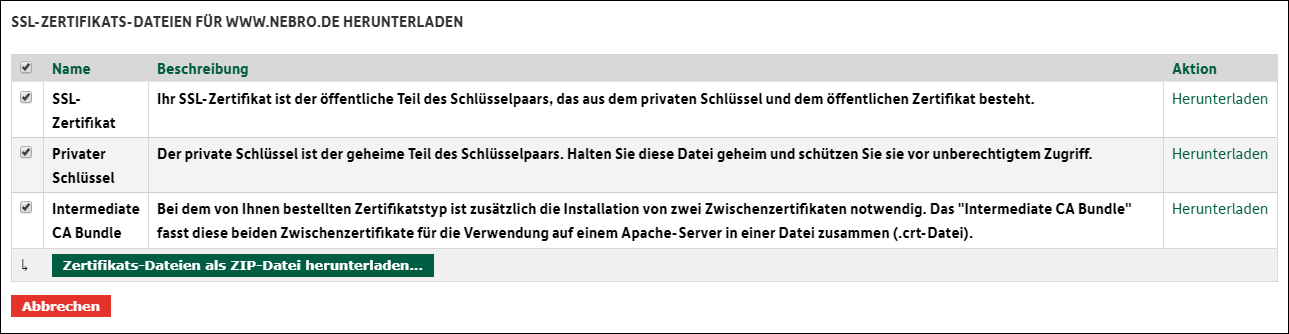
Nu kombinerar du nyckeln och certifikatet i en pfx-fil med hjälp av OpenSSL (tilldela ett säkert lösenord):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtSlutligen laddas mellancertifikatet upp till Windows-servern:
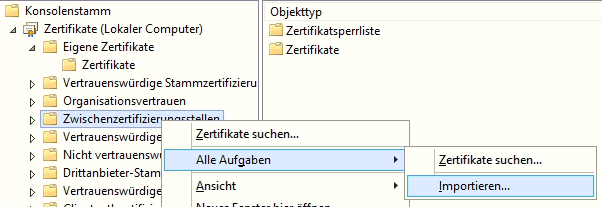
Detta följs av importen av pfx-filen som skapats i IIS Manager (i området Servercertifikat) genom att ange det tidigare tilldelade lösenordet:

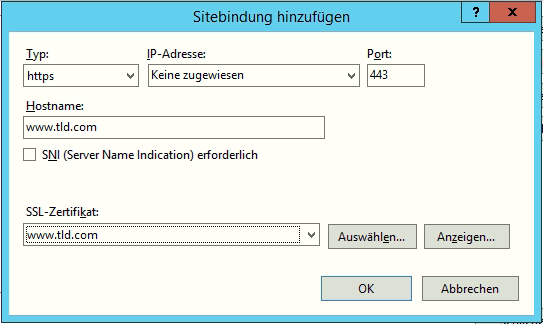
Slutligen justerar du bindningarna (en post med och en post utan www):
Om servern ska vara tillgänglig från utsidan öppnar du port 443 i routern / brandväggen.