В епоху Let's Encrypt зашифровані вебсайти тепер є стандартом. Однак часто також потрібні шаблонні або розширені сертифікати з особливо надійною перевіркою власника. DomainFactory пропонує економічно ефективні SSL-сертифікати, які також можна використовувати зовні. Налаштування на поточному сервері IIS можливе без CSR за допомогою OpenSSL . Нижче я коротко опишу необхідні кроки.
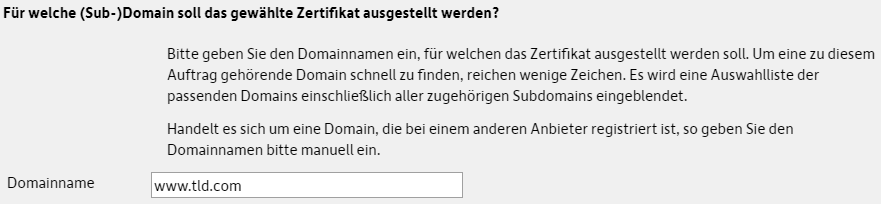
Спочатку виберіть потрібну адресу як ім’я домену (ввівши «www», щоб пізніше https://tld.com і https://www.tld.com були зашифровані):
Після вибору бажаного сертифіката та тривалості, DomainFactory може генерувати власну CSR:
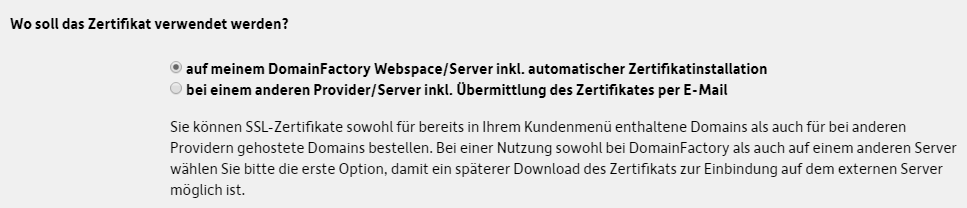
Другий варіант (завантажити власний CSR) не є необхідним і громіздким (за замовчуванням IIS не пропонує можливість генерації зашифрованих запитів SHA256, необхідних DomainFactory). Після успішного замовлення ви завантажуєте сертифікат SSL, закритий ключ та проміжний пакет CA:
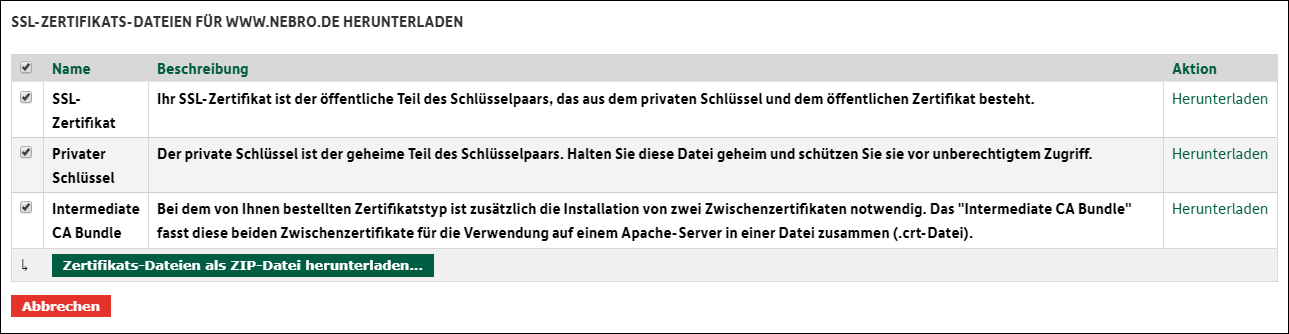
Тепер ви поєднуєте ключ і сертифікат у файлі pfx за допомогою OpenSSL (присвоєння захищеного пароля):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtНарешті, проміжний сертифікат завантажується на сервер Windows:
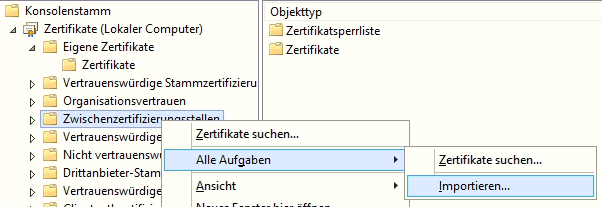
Далі слід імпорт файлу pfx, створеного в диспетчері IIS (в області Сертифікати сервера), шляхом введення раніше призначеного пароля:

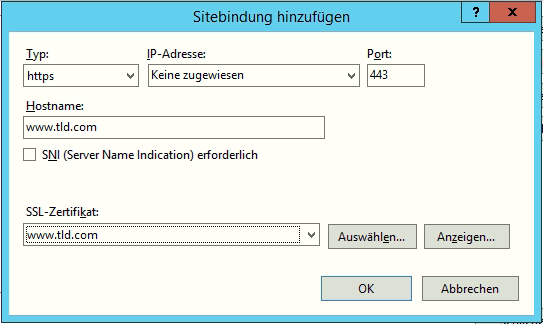
Нарешті, відрегулюйте прив'язки (один запис з і один запис без www):
Якщо сервер буде доступний зовні, ви відкриєте порт 443 у маршрутизаторі / брандмауері.