«Let's Encrypt» դարաշրջանում կոդավորված կայքերն այժմ ստանդարտ են։ Այնուամենայնիվ, հաճախ պահանջվում են նաև wildcard կամ ընդլայնված վկայականներ՝ հատկապես վստահելի սեփականատիրոջ վավերացմամբ։ DomainFactory-ն առաջարկում է մատչելի SSL վկայականներ, որոնք կարող են օգտագործվել նաև արտաքին օգտագործման համար։ Գործող IIS սերվերի վրա տեղադրումը հնարավոր է առանց CSR-ի ՝ օգտագործելով OpenSSL ։ Ստորև ես համառոտ կներկայացնեմ անհրաժեշտ քայլերը։
Նախ, որպես տիրույթի անուն ընտրեք ցանկալի հասցեն (մուտքագրելով «www», որպեսզի հետագայում և՛ https://tld.com-ը, և՛ https://www.tld.com-ը կոդավորված լինեն):
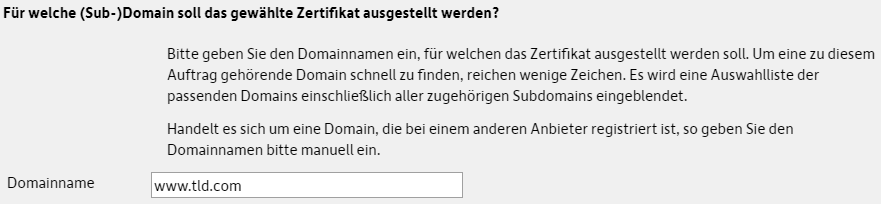
Theանկալի վկայագիրն ու տևողությունը ընտրելուց հետո DomainFactory- ը կարող է առաջացնել իր սեփական ԿՍՊ:
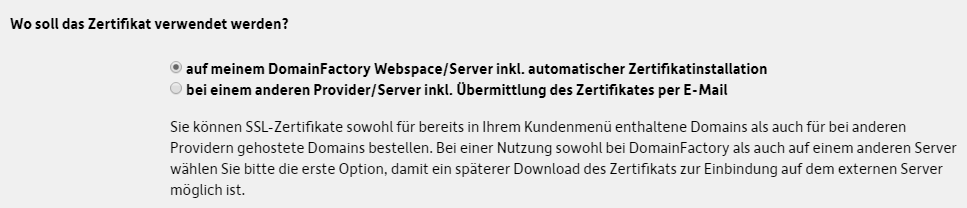
Երկրորդ տարբերակը (վերբեռնեք ձեր սեփական ԿՍՊ-ն) անհրաժեշտ և ծանրաբեռնված չէ (լռելյայնորեն, IIS- ը չի առաջարկում DomainFactory- ի կողմից պահանջվող SHA256 կոդավորված պահանջներ առաջացնելու տարբերակ): Հաջող պատվերից հետո ներբեռնում եք SSL վկայականը, անձնական բանալին և CA միջանկյալ փաթեթը:
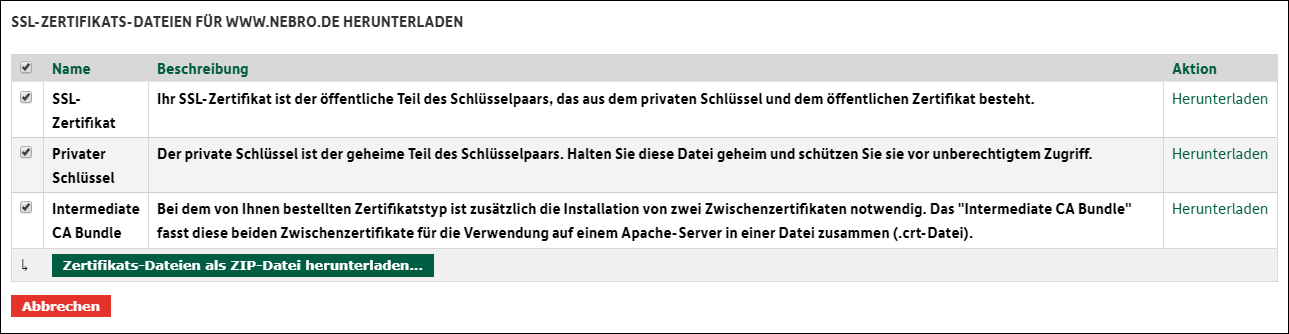
Այժմ OpenSSL- ի միջոցով (ապահով գաղտնաբառ հատկացնելով) համատեղում եք բանալին և վկայականը pfx ֆայլում:
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtՎերջապես, միջանկյալ վկայականը վերբեռնվում է Windows սերվերի վրա:
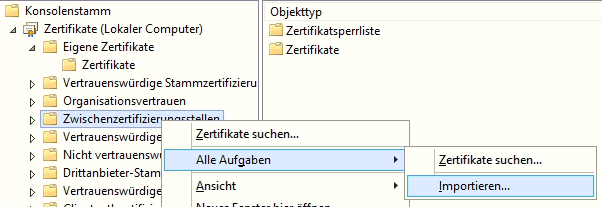
Դրան հաջորդում է ստեղծված pfx ֆայլի ներմուծումը IIS մենեջերում (սերվերի վկայագրերի տարածքում) ՝ մուտքագրելով նախկինում նշանակված գաղտնաբառը:

Ի վերջո, կարգավորեք կապակցիչները (մեկ մուտք և մեկ մուտք առանց www):
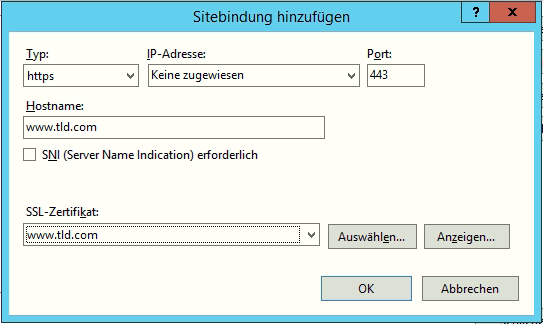
Եթե սերվերը դրսից հասանելի լինի, երթուղղիչում / firewall- ում դուք բացում եք 443 նավահանգիստը: