Di era Let's Encrypt, situs web terenkripsi kini menjadi standar. Namun, sertifikat wildcard atau sertifikat yang diperluas dengan validasi pemilik yang sangat tepercaya juga sering dibutuhkan. DomainFactory menawarkan sertifikat SSL hemat biaya yang juga dapat digunakan secara eksternal. Pengaturan pada server IIS saat ini dimungkinkan tanpa CSR menggunakan OpenSSL . Di bawah ini, saya akan secara singkat menguraikan langkah-langkah yang diperlukan.
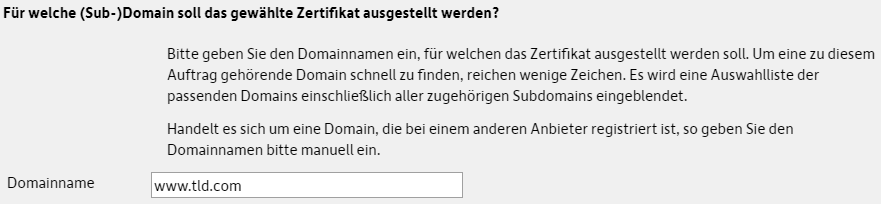
Pertama, pilih alamat yang diinginkan sebagai nama domain (dengan memasukkan “www” agar nantinya https://tld.com dan https://www.tld.com terenkripsi):
Setelah memilih sertifikat yang diinginkan dan runtime, DomainFactory dapat menghasilkan CSR-nya sendiri:
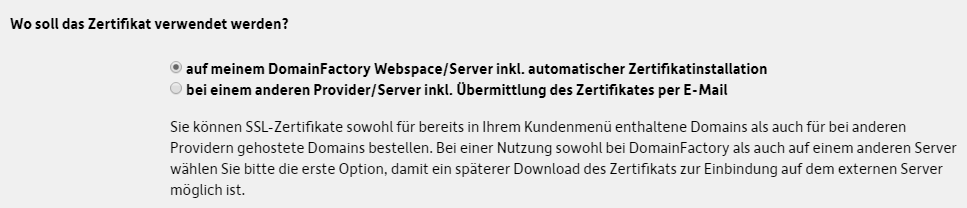
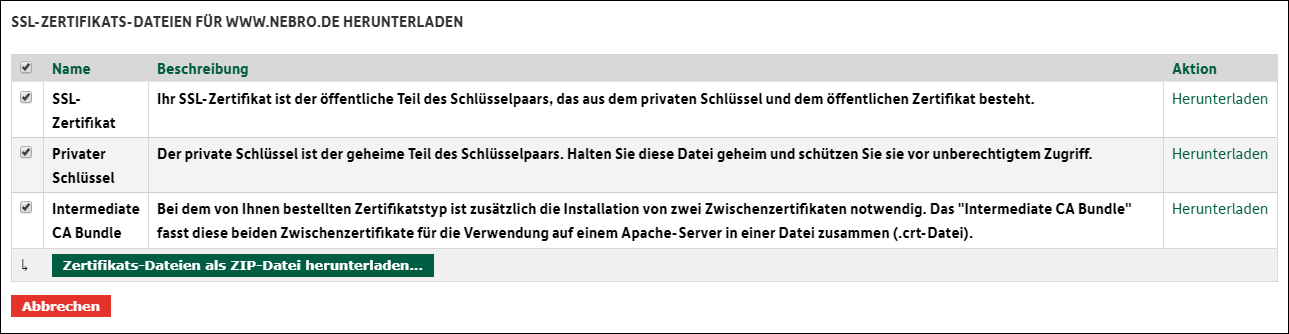
Opsi kedua (unggah CSR Anda sendiri) tidak diperlukan dan tidak praktis (secara default, IIS tidak menawarkan opsi untuk menghasilkan permintaan terenkripsi SHA256 yang diperlukan oleh DomainFactory). Setelah pesanan berhasil, Anda mengunduh sertifikat SSL, kunci pribadi, dan bundel CA perantara:
Sekarang Anda menggabungkan kunci dan sertifikat dalam file pfx menggunakan OpenSSL (menetapkan kata sandi aman):
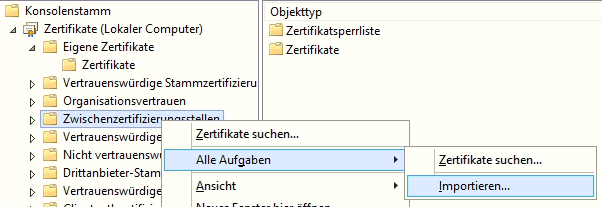
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtTerakhir, sertifikat perantara diunggah ke server Windows:
Ini diikuti dengan impor file pfx yang dibuat di IIS Manager (di area Sertifikat Server) dengan memasukkan kata sandi yang sebelumnya ditetapkan:

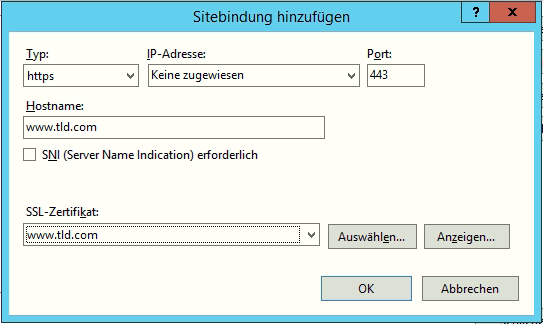
Terakhir, Anda menyesuaikan binding (satu entri dengan dan satu entri tanpa www):
Jika server dapat diakses dari luar, Anda membuka port 443 di router / firewall.