In het tijdperk van Let's Encrypt zijn versleutelde websites de standaard geworden. Vaak zijn echter ook wildcard- of uitgebreide certificaten met een bijzonder betrouwbare eigenaarsvalidatie vereist. DomainFactory biedt kosteneffectieve SSL-certificaten die ook extern gebruikt kunnen worden. Installatie op een bestaande IIS-server is mogelijk zonder CSR met behulp van OpenSSL . Hieronder beschrijf ik kort de benodigde stappen.
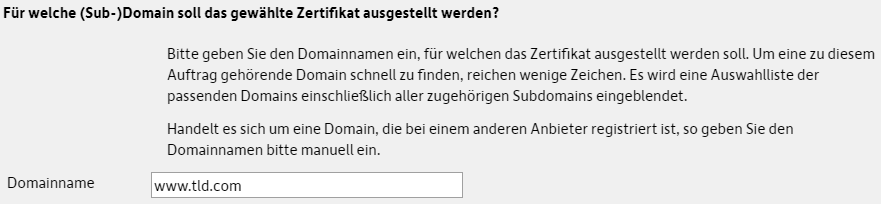
Selecteer eerst het gewenste adres als domeinnaam (door “www” in te voeren zodat later zowel https://tld.com als https://www.tld.com gecodeerd worden):
Na het selecteren van het gewenste certificaat en de runtime, kan DomainFactory zijn eigen CSR genereren:
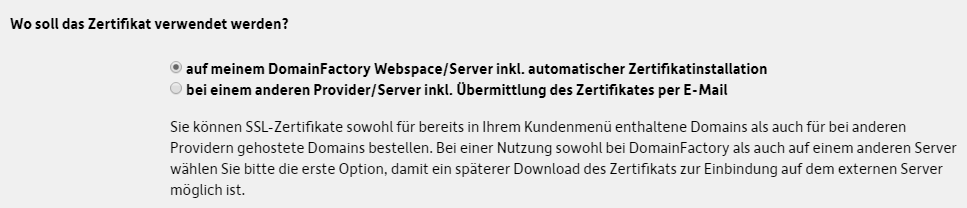
De tweede optie (upload uw eigen CSR) is niet nodig en omslachtig (standaard biedt de IIS niet de mogelijkheid om SHA256 versleutelde verzoeken te genereren die nodig zijn voor DomainFactory). Na de succesvolle bestelling download je het SSL-certificaat, de private key en de tussenliggende CA-bundel:
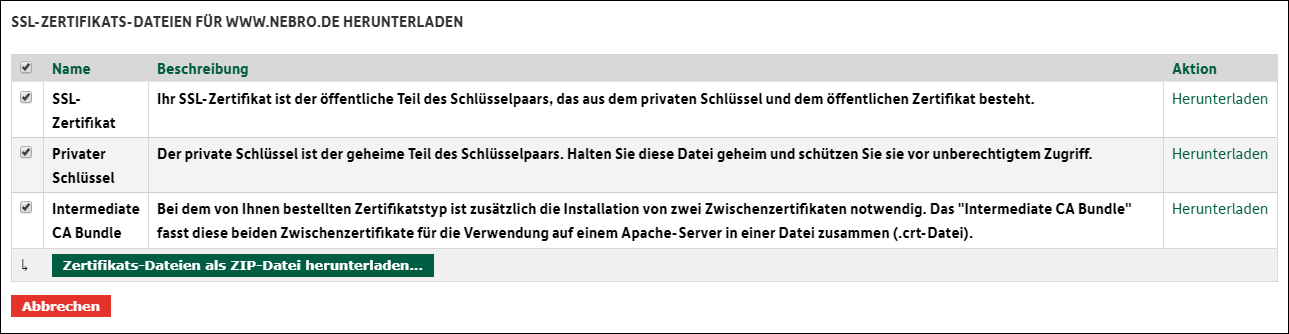
Nu combineer je de sleutel en het certificaat in een pfx-bestand met behulp van OpenSSL (een veilig wachtwoord toewijzen):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtTen slotte wordt het tussencertificaat geüpload naar de Windows-server:
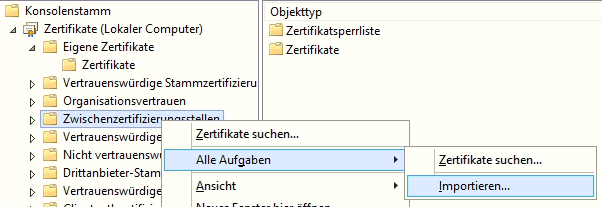
Dit wordt gevolgd door het importeren van het pfx-bestand dat is gemaakt in IIS Manager (in het gebied Servercertificaten) door het eerder toegewezen wachtwoord in te voeren:

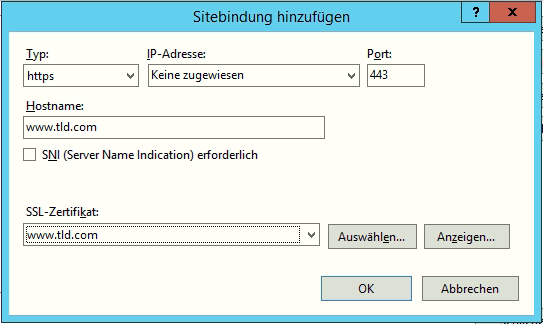
Pas ten slotte de bindingen aan (één invoer met en één invoer zonder www):
Als de server van buitenaf bereikbaar moet zijn, open je poort 443 in de router / firewall.