În era Let's Encrypt, site-urile web criptate sunt acum standard. Cu toate acestea, sunt frecvent necesare și certificate wildcard sau extinse cu validare a proprietarului deosebit de fiabilă. DomainFactory oferă certificate SSL rentabile, care pot fi utilizate și extern. Configurarea pe un server IIS curent este posibilă fără o cerere CSR folosind OpenSSL . Mai jos, voi schița pe scurt pașii necesari.
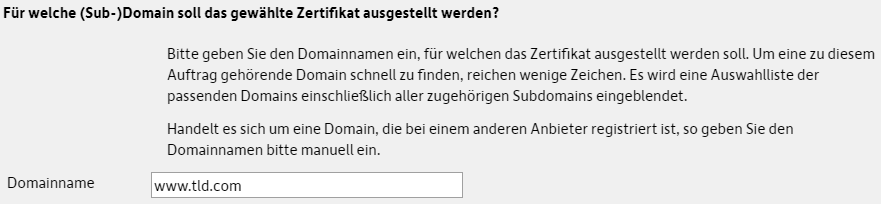
Mai întâi, selectați adresa dorită ca nume de domeniu (introducând „www”, astfel încât ulterior atât https://tld.com, cât și https://www.tld.com să fie criptate):
După selectarea certificatului dorit și a duratei, DomainFactory își poate genera propriul CSR:
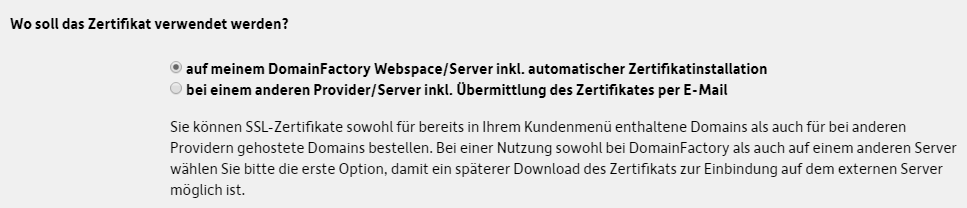
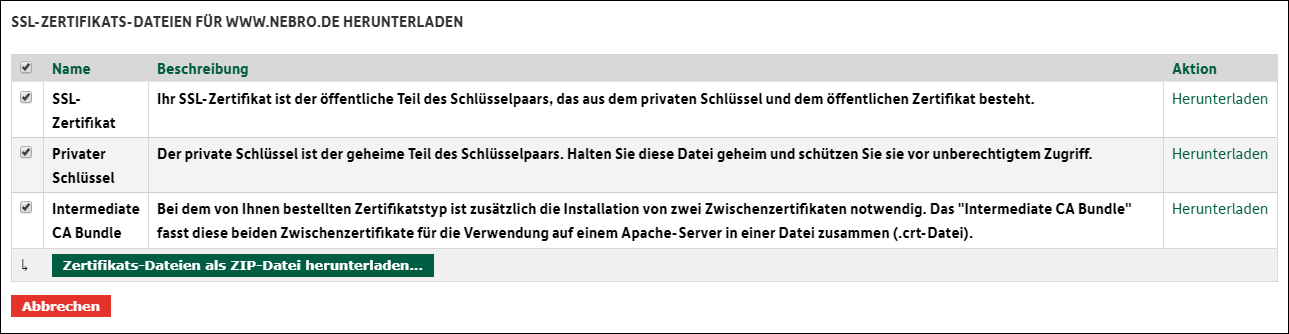
A doua opțiune (încărcați propriul CSR) nu este necesară și greoaie (în mod implicit, IIS nu oferă opțiunea de a genera solicitări criptate SHA256 cerute de DomainFactory). După comanda reușită, descărcați certificatul SSL, cheia privată și pachetul CA intermediar:
Acum combinați cheia și certificatul într-un fișier pfx cu ajutorul OpenSSL (atribuirea unei parole sigure):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtÎn cele din urmă, certificatul intermediar este încărcat pe serverul Windows:
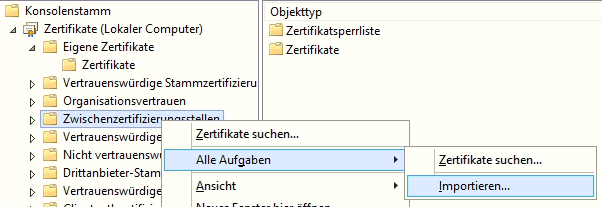
Acesta este urmat de importul fișierului pfx creat în Manager IIS (în zona Server Certificate) prin introducerea parolei atribuite anterior:

În cele din urmă, reglați legăturile (o intrare cu și o intrare fără www):
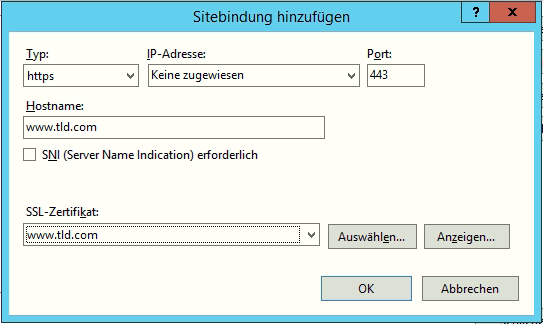
Dacă serverul urmează să fie accesibil din exterior, deschideți portul 443 din router / firewall.