Let's Encrypt के युग में, एन्क्रिप्टेड वेबसाइटें अब आम बात हो गई हैं। हालांकि, विशेष रूप से विश्वसनीय मालिक सत्यापन वाले वाइल्डकार्ड या विस्तारित प्रमाणपत्रों की भी अक्सर आवश्यकता होती है। DomainFactory किफायती SSL प्रमाणपत्र प्रदान करता है जिनका उपयोग बाहरी रूप से भी किया जा सकता है। OpenSSL का उपयोग करके CSR के बिना भी मौजूदा IIS सर्वर पर सेटअप संभव है। नीचे, मैं आवश्यक चरणों का संक्षिप्त विवरण दूंगा।
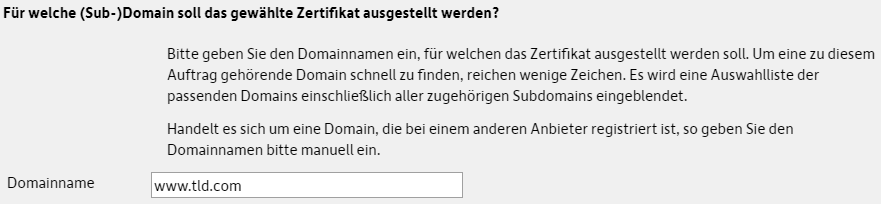
सबसे पहले, डोमेन नाम के रूप में वांछित पता चुनें ("www" दर्ज करके ताकि बाद में https://tld.com और https://www.tld.com दोनों एन्क्रिप्ट हो जाएं):
वांछित प्रमाणपत्र और अवधि का चयन करने के बाद, DomainFactory अपना CSR उत्पन्न कर सकता है:
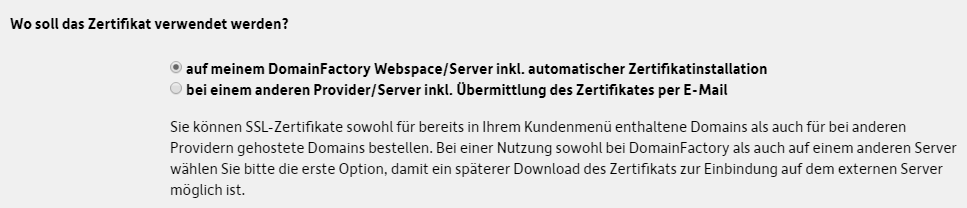
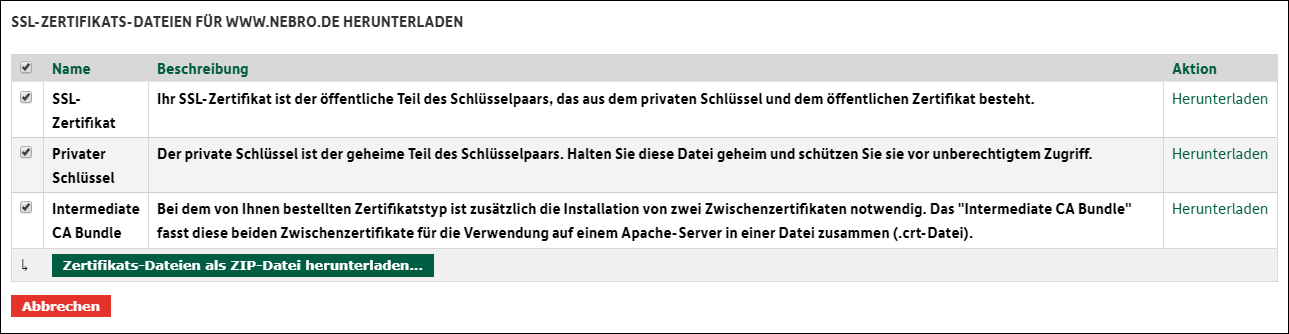
दूसरा विकल्प (अपना खुद का CSR अपलोड करें) आवश्यक और बोझिल नहीं है (डिफ़ॉल्ट रूप से, IIS SHA256 एन्क्रिप्टेड अनुरोधों को DomainFactory द्वारा आवश्यक जनरेट करने का विकल्प नहीं देता है)। सफल आदेश के बाद, आप एसएसएल प्रमाणपत्र, निजी कुंजी और मध्यवर्ती सीए बंडल डाउनलोड करते हैं:
अब आप OpenSSL (सुरक्षित पासवर्ड असाइन करना) की सहायता से pfx फ़ाइल में कुंजी और प्रमाण पत्र को मिलाते हैं।:
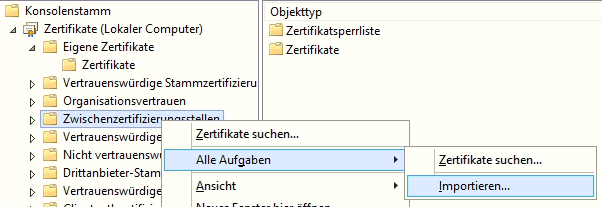
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtअंत में, मध्यवर्ती प्रमाणपत्र विंडोज सर्वर पर अपलोड किया जाता है:
यह पहले दिए गए पासवर्ड को दर्ज करके IIS प्रबंधक (सर्वर सर्टिफिकेट क्षेत्र में) में बनाई गई pfx फ़ाइल के आयात के बाद है:

अंत में, बाइंडिंग समायोजित करें (www के बिना एक प्रविष्टि और एक प्रविष्टि):
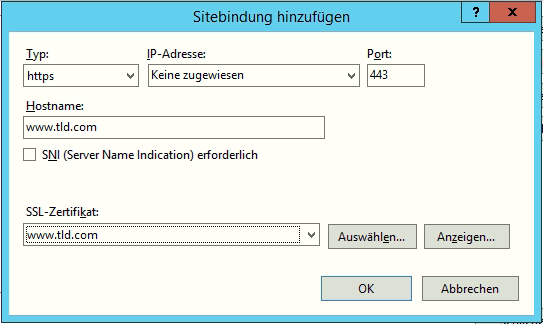
यदि सर्वर को बाहर से पहुंच योग्य होना है, तो आप राउटर / फ़ायरवॉल में पोर्ट 443 खोलें।