À l'ère de Let's Encrypt, le chiffrement des sites web est devenu la norme. Toutefois, des certificats génériques ou étendus, avec une validation du propriétaire particulièrement fiable, sont souvent requis. DomainFactory propose des certificats SSL économiques, utilisables également en externe. Leur installation sur un serveur IIS actuel est possible sans CSR grâce à OpenSSL . Vous trouverez ci-dessous un bref aperçu des étapes nécessaires.
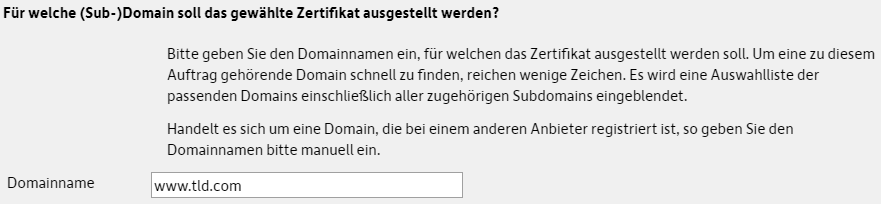
Tout d'abord, sélectionnez l'adresse souhaitée comme nom de domaine (en saisissant « www » pour que plus tard https://tld.com et https://www.tld.com soient cryptés):
Après avoir sélectionné le certificat souhaité et la durée, DomainFactory peut générer son propre CSR:
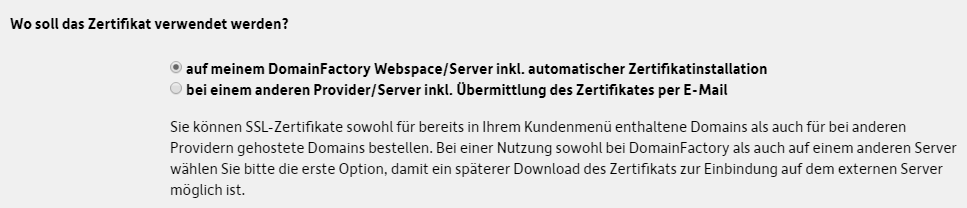
La deuxième option (télécharger votre propre CSR) n'est pas nécessaire et encombrante (par défaut, l'IIS n'offre pas l'option de générer des requêtes chiffrées SHA256 requises par DomainFactory). Après la commande réussie, vous téléchargez le certificat SSL, la clé privée et le bundle CA intermédiaire:
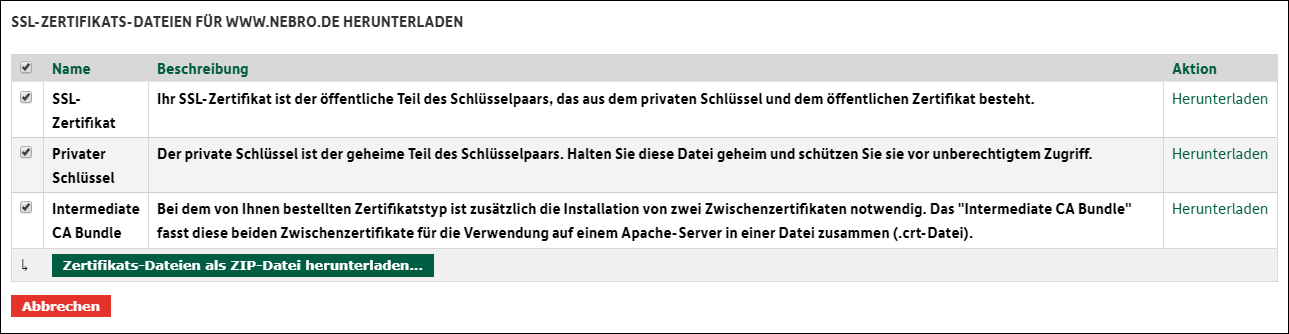
Maintenant, vous combinez la clé et le certificat dans un fichier pfx à l'aide d'OpenSSL (attribution d'un mot de passe sécurisé):
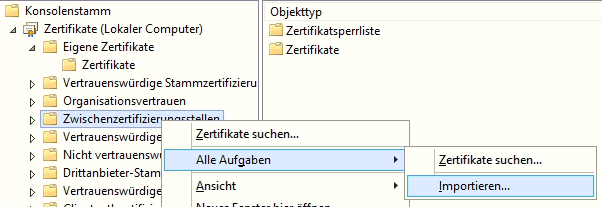
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtEnfin, le certificat intermédiaire est téléchargé sur le serveur Windows:
Ceci est suivi de l'importation du fichier pfx créé dans le Gestionnaire IIS (dans la zone Certificats de serveur) en entrant le mot de passe précédemment attribué:

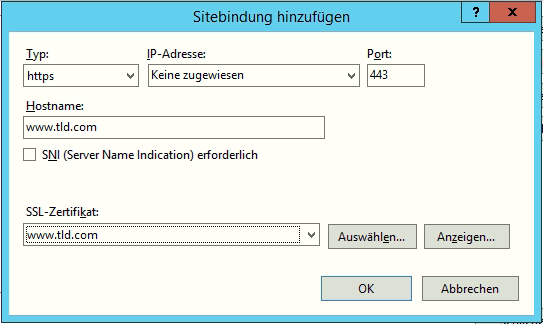
Enfin, ajustez les fixations (une entrée avec et une entrée sans www):
Si le serveur doit être accessible de l'extérieur, vous ouvrez le port 443 dans le routeur / pare-feu.