Στην εποχή του Let's Encrypt, οι κρυπτογραφημένοι ιστότοποι είναι πλέον στάνταρ. Ωστόσο, απαιτούνται συχνά πιστοποιητικά wildcard ή εκτεταμένα πιστοποιητικά με ιδιαίτερα αξιόπιστη επικύρωση κατόχου. Το DomainFactory προσφέρει οικονομικά πιστοποιητικά SSL που μπορούν επίσης να χρησιμοποιηθούν εξωτερικά. Η εγκατάσταση σε έναν τρέχοντα διακομιστή IIS είναι δυνατή χωρίς CSR χρησιμοποιώντας OpenSSL . Παρακάτω, θα περιγράψω συνοπτικά τα απαραίτητα βήματα.
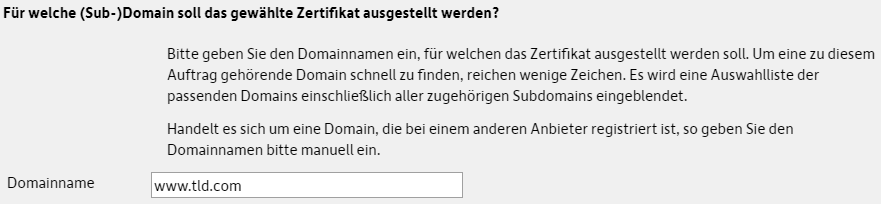
Αρχικά, επιλέξτε την επιθυμητή διεύθυνση ως όνομα τομέα (πληκτρολογώντας "www" ώστε αργότερα και το https://tld.com και το https://www.tld.com να κρυπτογραφηθούν):
Αφού επιλέξετε το επιθυμητό πιστοποιητικό και τη διάρκεια, το DomainFactory μπορεί να δημιουργήσει το δικό του CSR:
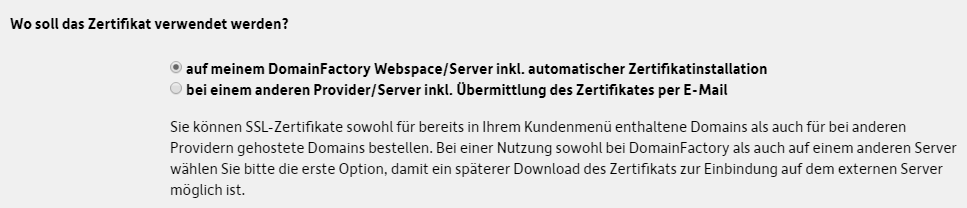
Η δεύτερη επιλογή (ανεβάστε το δικό σας CSR) δεν είναι απαραίτητη και δυσκίνητη (από προεπιλογή, το IIS δεν προσφέρει την επιλογή δημιουργίας κρυπτογραφημένων αιτημάτων SHA256 που απαιτούνται από το DomainFactory). Μετά την επιτυχή παραγγελία κατεβάζετε το πιστοποιητικό SSL, το ιδιωτικό κλειδί και το ενδιάμεσο πακέτο CA:
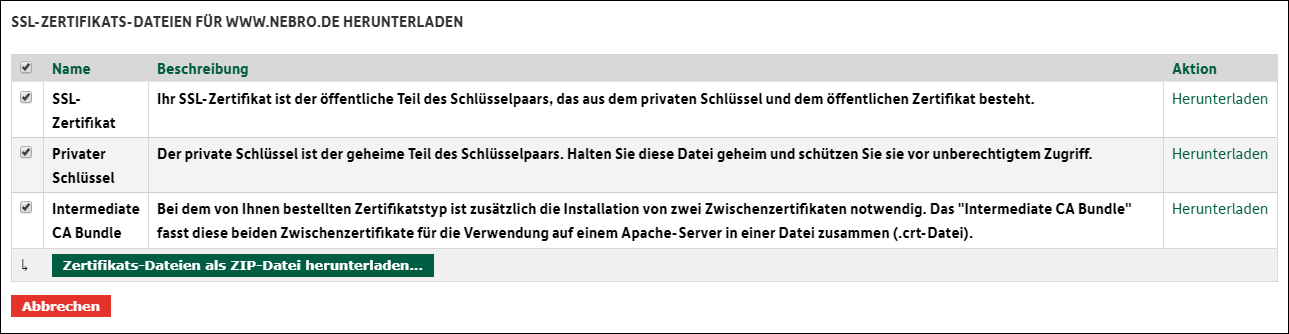
Τώρα συνδυάζετε το κλειδί και το πιστοποιητικό σε ένα αρχείο pfx με τη βοήθεια του OpenSSL (εκχώρηση ασφαλούς κωδικού πρόσβασης):
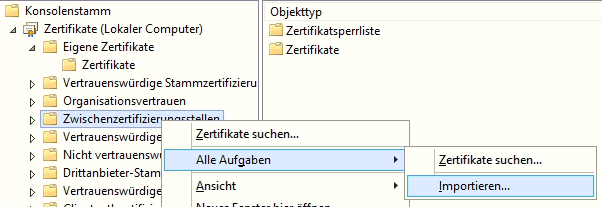
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtΤέλος, το ενδιάμεσο πιστοποιητικό μεταφορτώνεται στο διακομιστή των Windows:
Αυτό ακολουθείται από την εισαγωγή του αρχείου pfx που δημιουργήθηκε στο IIS Manager (στην περιοχή Πιστοποιητικά διακομιστή) εισάγοντας τον προηγουμένως εκχωρημένο κωδικό πρόσβασης:

Τέλος, προσαρμόστε τις συνδέσεις (μία καταχώριση με και μία καταχώριση χωρίς www):
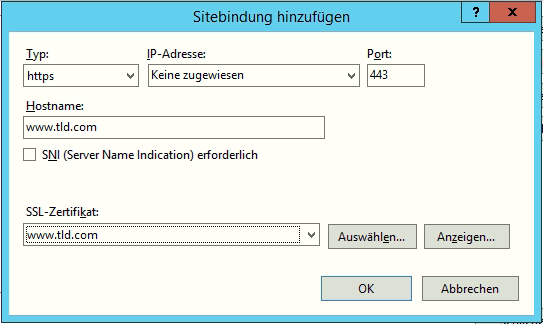
Εάν ο διακομιστής είναι προσβάσιμος από έξω, ανοίγετε τη θύρα 443 στο δρομολογητή / τείχος προστασίας.