"Келгиле, шифрлөө" доорунда шифрленген веб-сайттар азыр стандарттуу болуп калды. Бирок, өзгөчө ишенимдүү ээсинин текшерүүсү бар "wildcard" же кеңейтилген сертификаттар да көп талап кылынат. DomainFactory тышкы колдонулушу мүмкүн болгон үнөмдүү SSL сертификаттарын сунуштайт. Учурдагы IIS серверинде орнотуу OpenSSLди колдонуп, CSRсиз мүмкүн. Төмөндө мен зарыл болгон кадамдарды кыскача баяндап берем.
Биринчиден, каалаган даректи домен аты катары тандаңыз (“www” киргизүү менен, кийинчерээк https://tld.com жана https://www.tld.com экөө тең шифрленет):
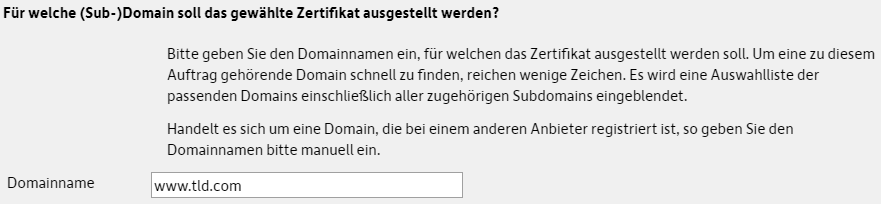
Каалаган сертификатты жана узактыгын тандап алгандан кийин, DomainFactory өзүнүн КСЖсын түзө алат:
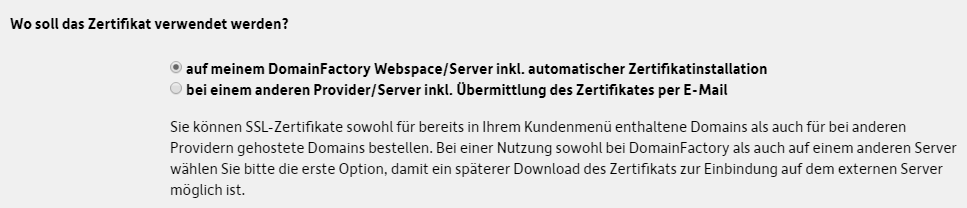
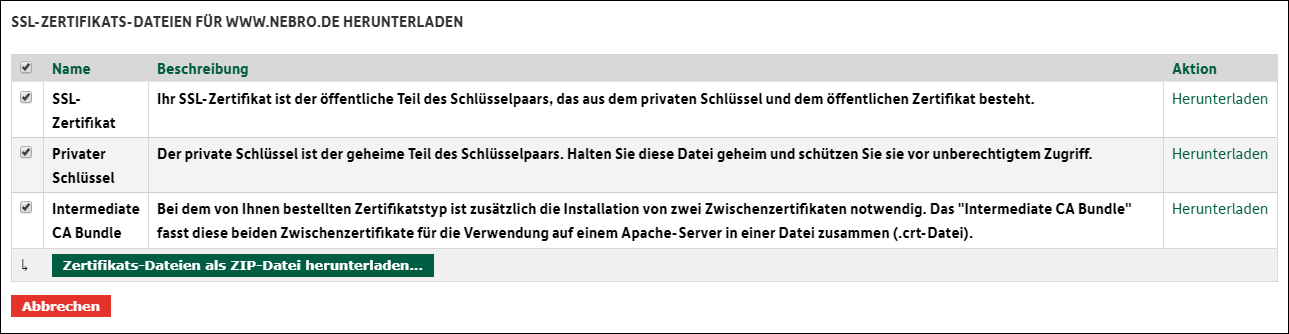
Экинчи вариант (өзүңүздүн КСЖ жүктөө) талап кылынбайт жана түйшүктүү эмес (демейки боюнча, IIS DomainFactory талап кылган SHA256 шифрленген сурамдарды жаратуу мүмкүнчүлүгүн бербейт). Ийгиликтүү буйруктан кийин SSL сертификатын, купуя ачкычты жана CA тутумун жүктөп аласыз:
Эми OpenSSLдин жардамы менен ачкычты жана сертификатты pfx файлына бириктиресиз (коопсуз сыр сөздү ыйгаруу):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtАкыры, Windows сертификатына ортоңку сертификат жүктөлөт:
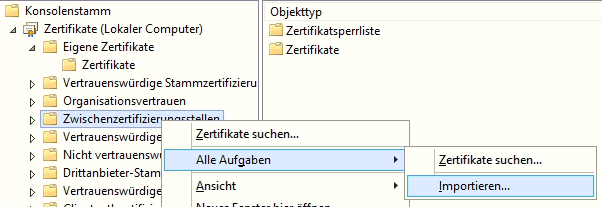
Андан кийин, мурун дайындалган сыр сөздү киргизүү менен, IIS менеджерине (Сервер сертификаттарынын аймагында) түзүлгөн pfx файлын импорттоо жүрөт.:

Акыр-аягы, бириктиргичтерди тууралаңыз (бир жазуу жана бир жазуу www жок):
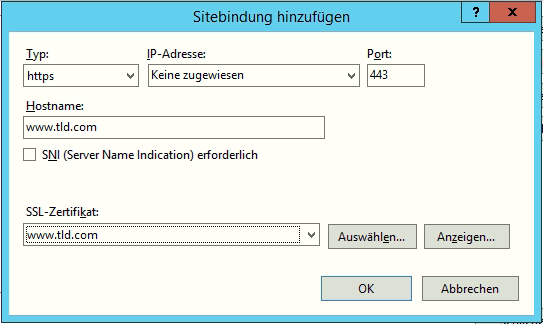
Эгер сервер сырттан жеткиликтүү болсо, анда сиз 443 портту роутерде / брандмауэрде ачасыз.