នៅក្នុងយុគសម័យនៃ Let's Encrypt គេហទំព័រដែលបានអ៊ិនគ្រីបឥឡូវនេះគឺជាស្តង់ដារ។ ទោះយ៉ាងណាក៏ដោយ វិញ្ញាបនបត្រ wildcard ឬវិញ្ញាបនបត្របន្ថែមដែលមានការផ្ទៀងផ្ទាត់ម្ចាស់ដែលគួរឱ្យទុកចិត្តជាពិសេសក៏ត្រូវបានទាមទារជាញឹកញាប់ផងដែរ។ DomainFactory ផ្តល់ជូននូវវិញ្ញាបនបត្រ SSL ដែលមានតម្លៃសមរម្យ ដែលក៏អាចប្រើប្រាស់ខាងក្រៅបានផងដែរ។ ការដំឡើងនៅលើ ម៉ាស៊ីនមេ IIS បច្ចុប្បន្នអាចធ្វើទៅបានដោយមិនចាំបាច់មាន CSR ដោយប្រើ OpenSSL ។ ខាងក្រោមនេះ ខ្ញុំនឹងរៀបរាប់ដោយសង្ខេបអំពីជំហានចាំបាច់។
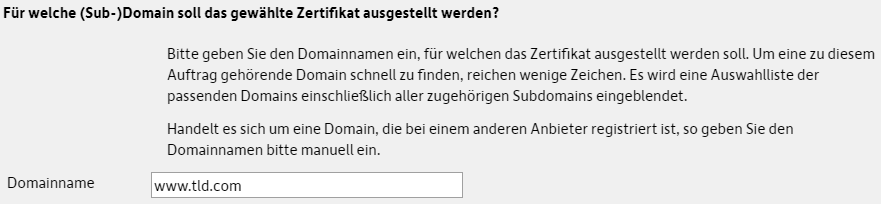
ដំបូង ជ្រើសរើសអាសយដ្ឋានដែលចង់បានជាឈ្មោះដែន (ដោយបញ្ចូល “www” ដូច្នេះនៅពេលក្រោយទាំង https://tld.com និង https://www.tld.com ត្រូវបានអ៊ិនគ្រីប):
បន្ទាប់ពីជ្រើសរើសយកវិញ្ញាបនប័ត្រដែលចង់បាននិងរយៈពេលនោះ DomainFactory អាចបង្កើត CSR ផ្ទាល់ខ្លួន:
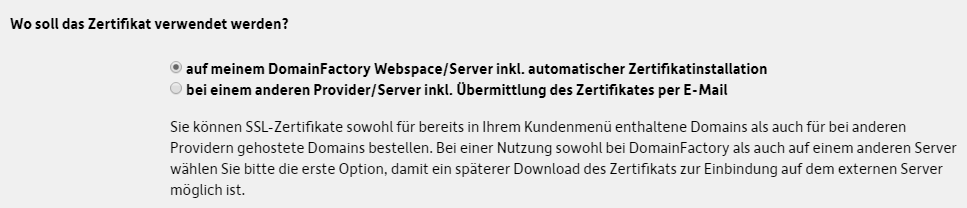
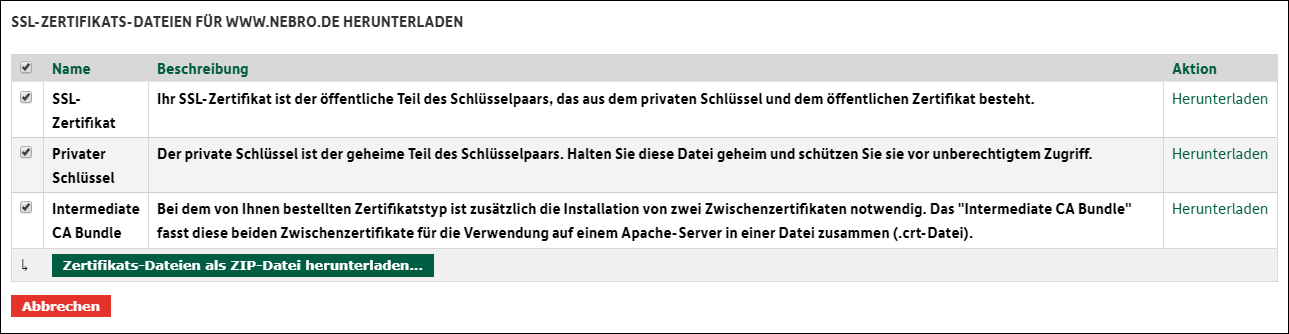
ជម្រើសទីពីរ (ផ្ទុក CSR ផ្ទាល់ខ្លួនរបស់អ្នក) មិនចាំបាច់និងច្របូកច្របល់ (តាមលំនាំដើមអាយអាយអេសមិនផ្តល់ជម្រើសក្នុងការបង្កើតសំណើដែលបានអ៊ិនគ្រីប SHA256 ដែលទាមទារដោយ DomainFactory) ។ បន្ទាប់ពីការបញ្ជាទិញជោគជ័យអ្នកទាញយកវិញ្ញាបនបត្រ SSL កូនសោឯកជននិងបាច់ CA កម្រិតមធ្យម:
ឥឡូវអ្នកបញ្ចូលកូនសោនិងវិញ្ញាបនបត្រនៅក្នុងឯកសារ pfx ដោយមានជំនួយពីអូសអេសអេលអេល (កំណត់ពាក្យសម្ងាត់ដែលមានសុវត្ថិភាព):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtចុងបញ្ចប់វិញ្ញាបនបត្រកម្រិតមធ្យមត្រូវបានផ្ទុកឡើងទៅម៉ាស៊ីនមេវីនដូ:
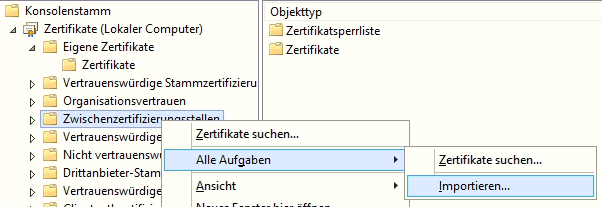
នេះត្រូវបានអមដោយការនាំចូលឯកសារ pfx ដែលបានបង្កើតនៅក្នុងកម្មវិធីគ្រប់គ្រងអាយអេសអាយ (នៅក្នុងតំបន់វិញ្ញាបនបត្រម៉ាស៊ីនមេ) ដោយបញ្ចូលពាក្យសម្ងាត់ដែលបានកំណត់ពីមុន។:

ចុងបញ្ចប់អ្នកកែសំរួលការភ្ជាប់ (ធាតុមួយមាននិងធាតុមួយដោយគ្មាន www):
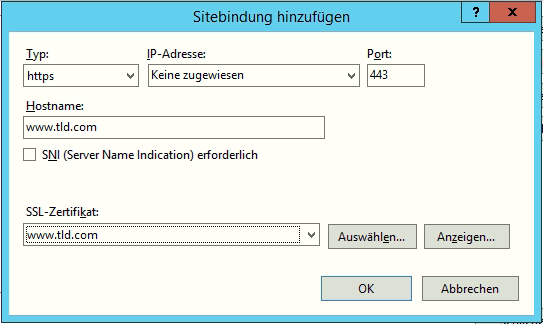
ប្រសិនបើម៉ាស៊ីនមេអាចចូលដំណើរការបានពីខាងក្រៅអ្នកបើកច្រកលេខ 443 នៅក្នុងរ៉ោតទ័រ / ជញ្ជាំងភ្លើង។