Let's Encrypt-এর যুগে, এনক্রিপ্টেড ওয়েবসাইট এখন একটি সাধারণ বিষয়। তবে, বিশেষভাবে বিশ্বস্ত মালিক যাচাইকরণ সহ ওয়াইল্ডকার্ড বা এক্সটেন্ডেড সার্টিফিকেটও প্রায়শই প্রয়োজন হয়। DomainFactory সাশ্রয়ী মূল্যের SSL সার্টিফিকেট প্রদান করে যা বাইরেও ব্যবহার করা যেতে পারে। OpenSSL ব্যবহার করে একটি CSR ছাড়াই বর্তমান IIS সার্ভারে এটি সেটআপ করা সম্ভব। নিচে, আমি প্রয়োজনীয় ধাপগুলো সংক্ষেপে তুলে ধরব।
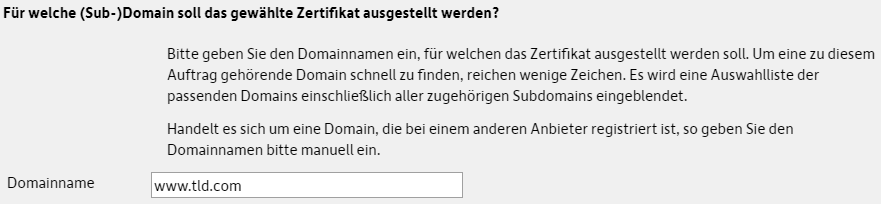
প্রথমে, ডোমেন নাম হিসাবে পছন্দসই ঠিকানা নির্বাচন করুন (“www” লিখে যাতে পরবর্তীতে https://tld.com এবং https://www.tld.com উভয়ই এনক্রিপ্ট করা হয়):
পছন্দসই শংসাপত্র এবং সময়কাল নির্বাচন করার পরে, ডোমেনফ্যাক্টরি তার নিজস্ব সিএসআর তৈরি করতে পারে:
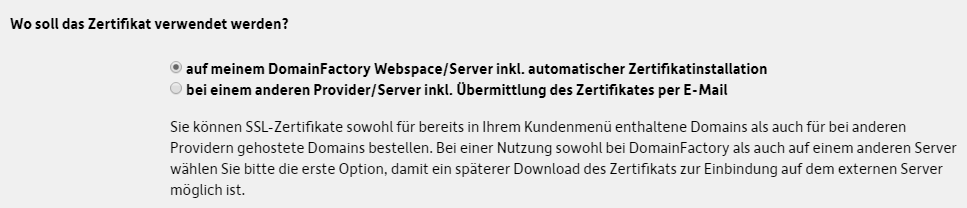
দ্বিতীয় বিকল্পটি (আপনার নিজের সিএসআর আপলোড করুন) প্রয়োজনীয় এবং জটিল নয় (ডিফল্টরূপে, আইআইএস ডোমেনফ্যাক্ট্রি দ্বারা প্রয়োজনীয় SHA256 এনক্রিপ্ট হওয়া অনুরোধ উত্পন্ন করার বিকল্প সরবরাহ করে না)। সফল অর্ডার করার পরে আপনি এসএসএল শংসাপত্র, প্রাইভেট কী এবং মধ্যবর্তী সিএ বান্ডিলটি ডাউনলোড করেন:
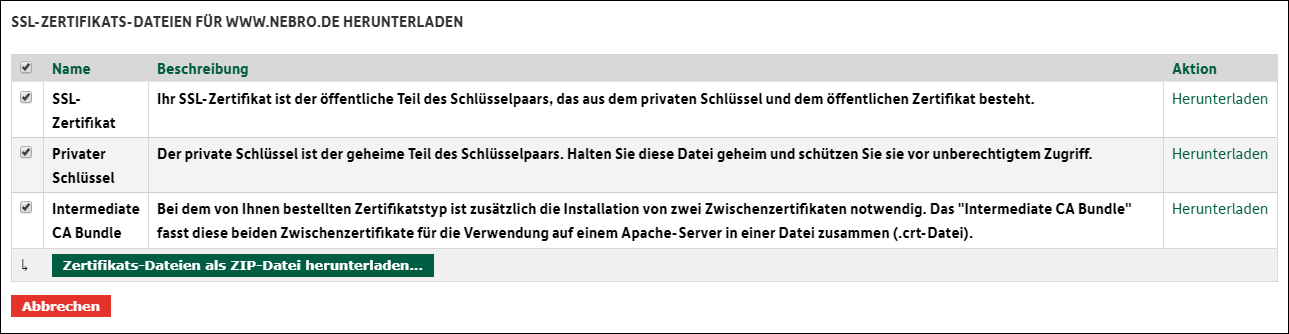
এখন আপনি ওপেনএসএসএল (একটি সুরক্ষিত পাসওয়ার্ড নির্ধারণ করে) এর সাহায্যে একটি পিএফএক্স ফাইলের কী এবং শংসাপত্রকে একত্রিত করুন:
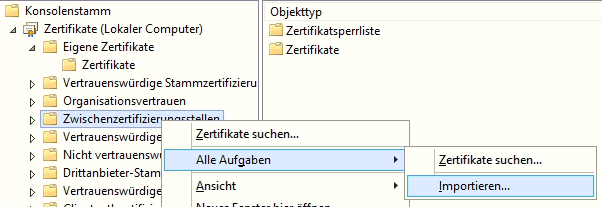
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtশেষ অবধি, মধ্যবর্তী শংসাপত্রটি উইন্ডোজ সার্ভারে আপলোড করা হয়:
এরপরে নির্ধারিত পাসওয়ার্ডটি প্রবেশ করে আইআইএস ম্যানেজারে (সার্ভার শংসাপত্রগুলি ক্ষেত্রে) তৈরি পিএফএক্স ফাইলটি আমদানি করা যাবে:

শেষ অবধি, বাইন্ডিংগুলিকে সামঞ্জস্য করুন (www সহ একটি প্রবেশ এবং একটি এন্ট্রি):
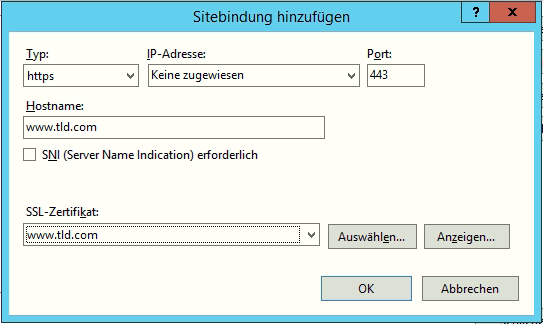
যদি সার্ভারটি বাইরে থেকে অ্যাক্সেসযোগ্য হয়, আপনি রাউটার / ফায়ারওয়ালে 443 পোর্টটি খুলুন।