A Let's Encrypt korában a titkosított weboldalak mára szabványossá váltak. Azonban gyakran szükség van helyettesítő vagy kiterjesztett tanúsítványokra is, különösen megbízható tulajdonos-ellenőrzéssel. A DomainFactory költséghatékony SSL-tanúsítványokat kínál, amelyek külsőleg is használhatók. A beállítás egy meglévő IIS-kiszolgálón CSR nélkül is lehetséges az OpenSSL használatával. Az alábbiakban röviden felvázolom a szükséges lépéseket.
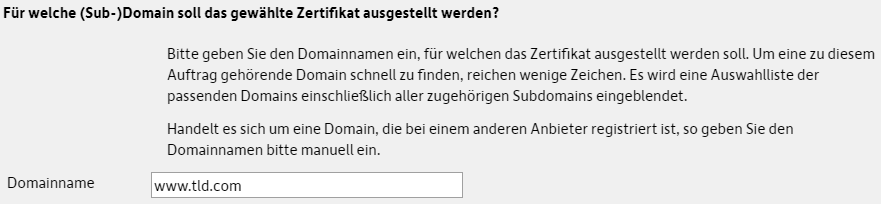
Először válassza ki a kívánt címet domain névként (a „www” beírásával, hogy később a https://tld.com és a https://www.tld.com is titkosítva legyen):
A kívánt tanúsítvány és időtartam kiválasztása után a DomainFactory létrehozhatja saját CSR-jét:
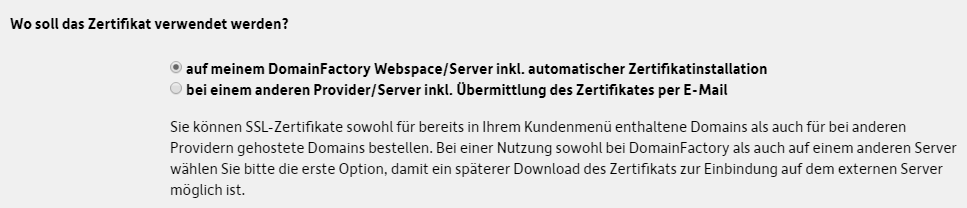
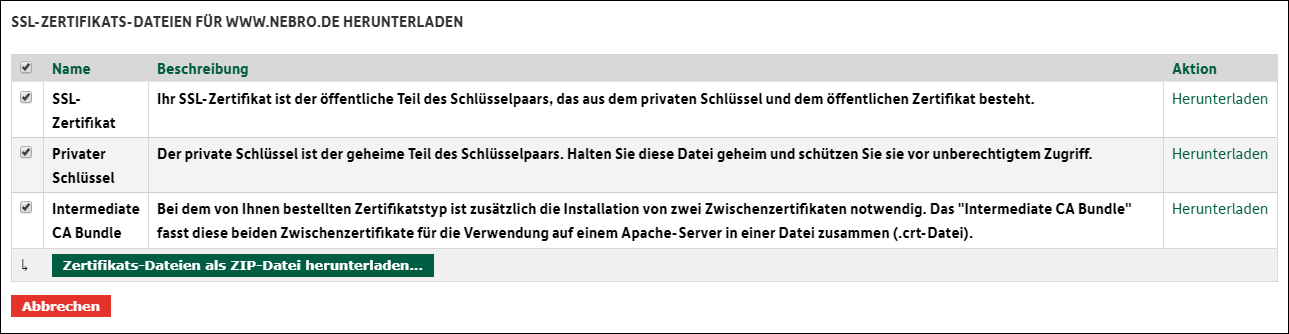
A második lehetőség (saját CSR feltöltése) nem szükséges és nehézkes (alapértelmezés szerint az IIS nem kínál lehetőséget a DomainFactory által megkövetelt SHA256 titkosított kérelmek előállítására). A sikeres megrendelés után letölti az SSL-tanúsítványt, a magánkulcsot és a köztes CA-csomagot:
Most egyesíti a kulcsot és a tanúsítványt egy pfx fájlban az OpenSSL segítségével (biztonságos jelszó hozzárendelése):
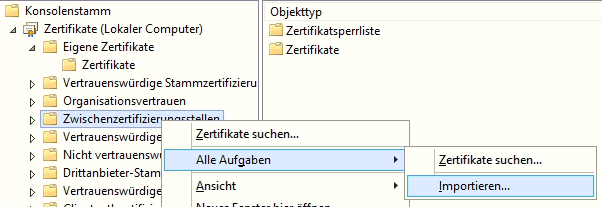
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtVégül a köztes tanúsítvány feltöltésre kerül a Windows szerverre:
Ezt követi a létrehozott pfx fájl importálása az IIS-kezelőbe (a Kiszolgálótanúsítványok területre) az előzőleg hozzárendelt jelszó megadásával.:

Végül állítsa be a kötéseket (egy bejegyzés és egy bejegyzés www nélkül):
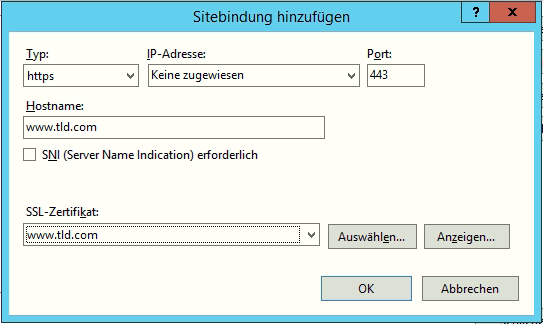
Ha a kiszolgáló kívülről elérhető, akkor az útválasztóban / tűzfalban nyissa meg a 443-as portot.