Waqtigan casriga ah ee Aan Encrypt, mareegaha sirta ah hadda waa kuwo caadi ah. Si kastaba ha ahaatee, shahaadooyinka wildcard ama kuwa la dheereeyay oo leh xaqiijinta milkiilaha oo si gaar ah loogu kalsoonaan karo ayaa sidoo kale badanaa loo baahan yahay. DomainFactory waxay bixisaa shahaadooyin SSL oo kharash-ool ah oo sidoo kale loo isticmaali karo dibadda. Dejinta server-ka IIS ee hadda jira waa suurtogal iyada oo aan lahayn CSR iyadoo la adeegsanayo OpenSSL . Hoos, waxaan si kooban u qeexi doonaa tallaabooyinka lagama maarmaanka ah.
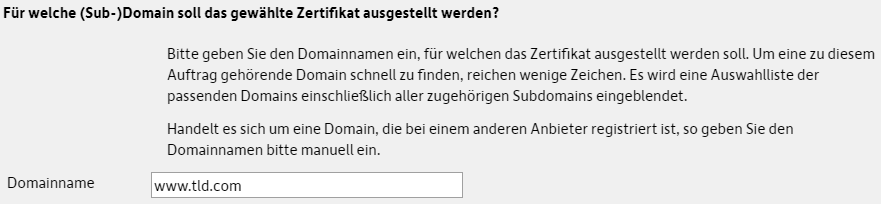
Marka hore, u dooro ciwaanka la doonayo sidii magaca domainka (adigoo gelaya "www" si hadhow https://tld.com iyo https://www.tld.comba loo xafido):
Ka dib xulashada shahaadada la doonayo iyo muddada, DomainFactory waxay abuuri kartaa CSR u gaar ah:
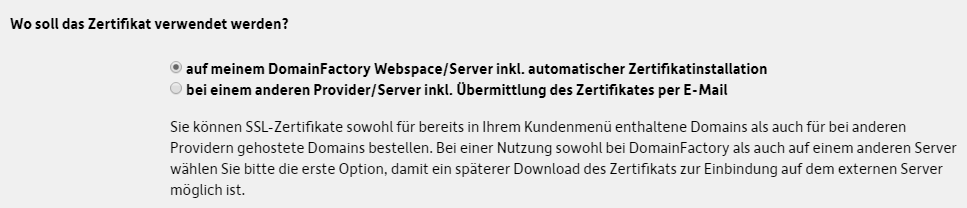
Ikhtiyaarka labaad (soosaar CSR-kaaga) maahan mid loo baahan yahay oo culeys badan leh (marka loo eego, IIS ma bixiso ikhtiyaarka ah soo saarista SHA256 codsiyada la duubay ee ay u baahan tahay DomainFactory). Kadib amarka guuleysta, waxaad soo degsataa shahaadada SSL, furaha gaarka loo leeyahay iyo xirmooyinka dhexdhexaadka ah ee CA:
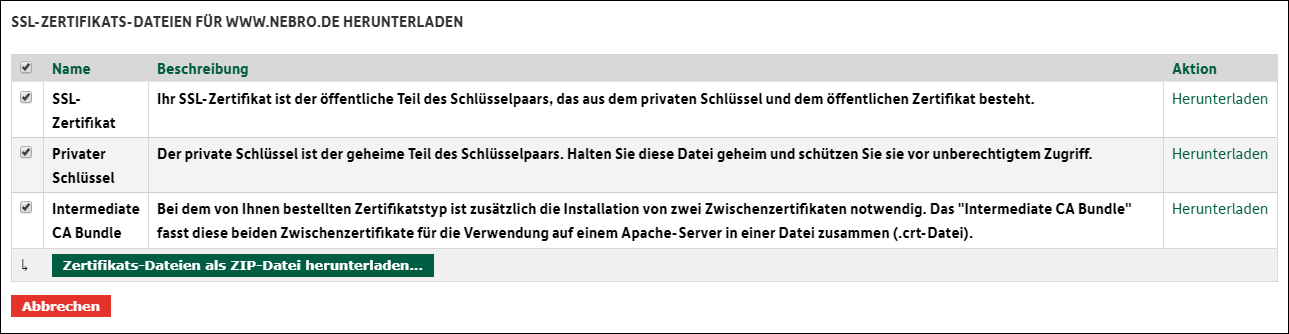
Hadda waxaad isku daraysaa furaha iyo shahaadada faylka pfx adigoo gacan ka helaya OpenSSL (u xilsaaraya lambar sir ah):
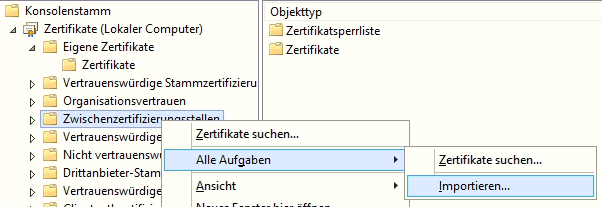
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtUgu dambeyntiina, shahaadada dhexe waxaa lagu soo dhejiyaa server-ka Windows:
Tan waxaa ku xiga soo dejinta faylka la abuuray ee pfx ee Maareeyaha IIS (aagga Shahaadooyinka Server) adoo galaya lambarkii hore ee loo qoondeeyay:

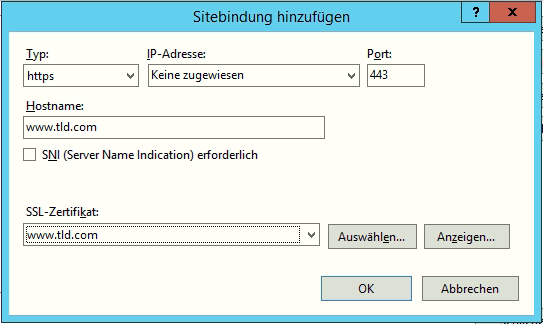
Ugu dambeyntiina, waxaad hagaajineysaa xirmooyinka (hal gelitaan leh iyo hal gal la'aan www):
Haddii server-ka laga heli karo banaanka, waxaad ka furaysaa dekedda 443 ee router / firewall.