Let's Encryptの時代において、暗号化されたウェブサイトは標準となっています。しかしながら、特に信頼性の高い所有者検証機能を備えたワイルドカード証明書や拡張証明書も頻繁に必要とされています。DomainFactoryは、外部でも使用できる費用対効果の高いSSL証明書を提供しています。OpenSSLを使用すれば、 CSRなしで最新のIISサーバーにセットアップすることが可能です。以下に、必要な手順を簡単に説明します。
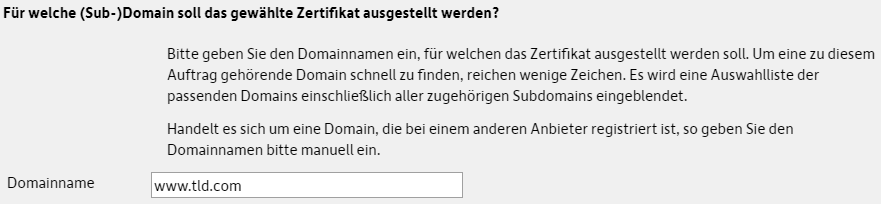
まず、ドメイン名として目的のアドレスを選択します (「www」と入力すると、後で https://tld.com と https://www.tld.com の両方が暗号化されます)。:
目的の証明書と期間を選択した後、DomainFactoryは独自のCSRを生成できます:
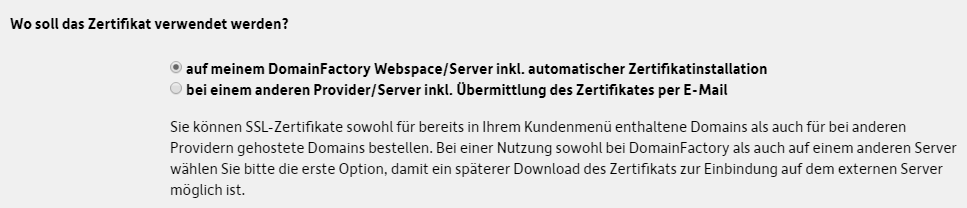
2番目のオプション(独自のCSRをアップロードする)は不要で面倒です(デフォルトでは、IISはDomainFactoryに必要なSHA256暗号化要求を生成するオプションを提供していません)。 注文が成功したら、SSL証明書、秘密鍵、および中間CAバンドルをダウンロードします。:
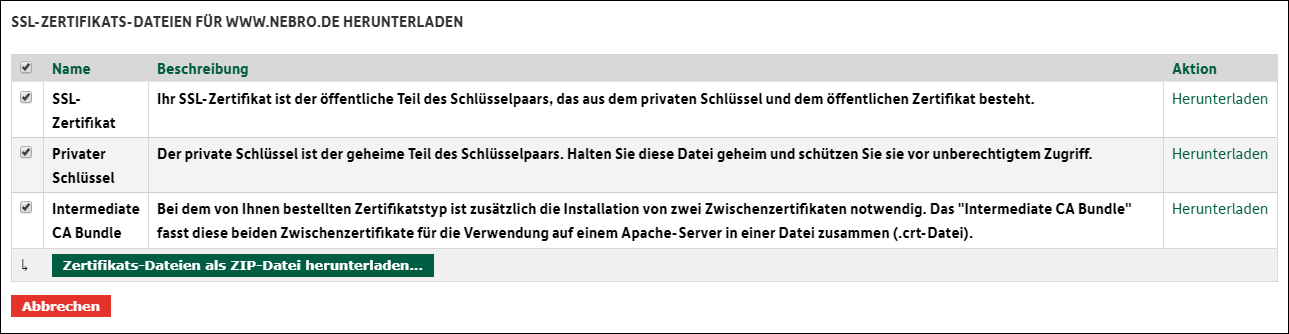
ここで、OpenSSL(安全なパスワードの割り当て)を使用して、キーと証明書をpfxファイルに結合します。:
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crt最後に、中間証明書がWindowsサーバーにアップロードされます:
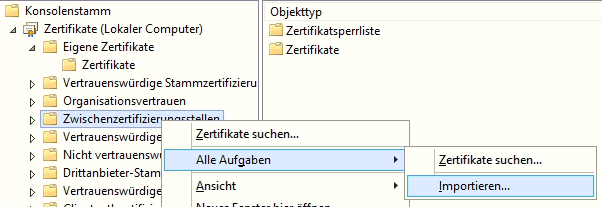
これに続いて、以前に割り当てられたパスワードを入力して、IISマネージャー([サーバー証明書]領域)で作成されたpfxファイルをインポートします。:

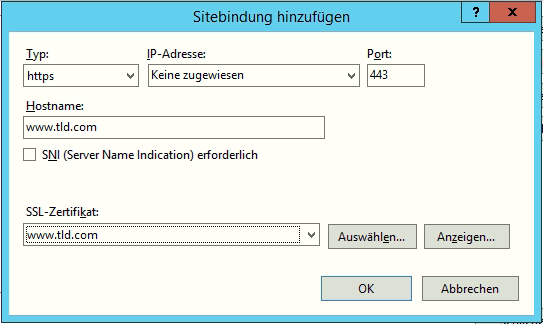
最後に、バインディングを調整します(wwwのあるエントリとないエントリ):
サーバーに外部からアクセスできるようにする場合は、ルーター/ファイアウォールのポート443を開きます。