I Let's Encrypt- tiden er krypterede hjemmesider nu standard. Wildcard- eller udvidede certifikater med særlig pålidelig ejervalidering er dog også ofte påkrævet. DomainFactory tilbyder omkostningseffektive SSL-certifikater, der også kan bruges eksternt. Opsætning på en nuværende IIS-server er mulig uden en CSR ved hjælp af OpenSSL . Nedenfor vil jeg kort skitsere de nødvendige trin.
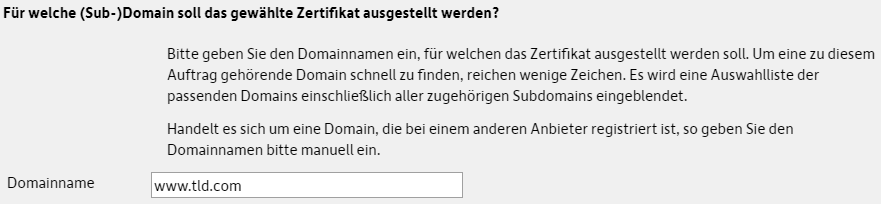
Vælg først den ønskede adresse som domænenavn (ved at indtaste "www", så både https://tld.com og https://www.tld.com senere krypteres):
Efter valg af det ønskede certifikat og varigheden kan DomainFactory generere sin egen CSR:
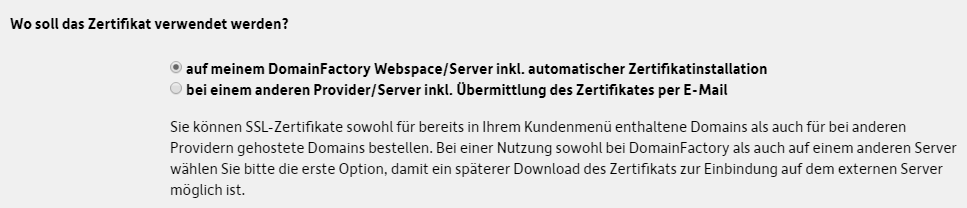
Den anden mulighed (upload din egen CSR) er ikke nødvendig og besværlig (som standard tilbyder IIS ikke muligheden for at generere SHA256-krypterede anmodninger, der kræves af DomainFactory). Efter den vellykkede ordre downloader du SSL-certifikatet, den private nøgle og den mellemliggende CA-pakke:
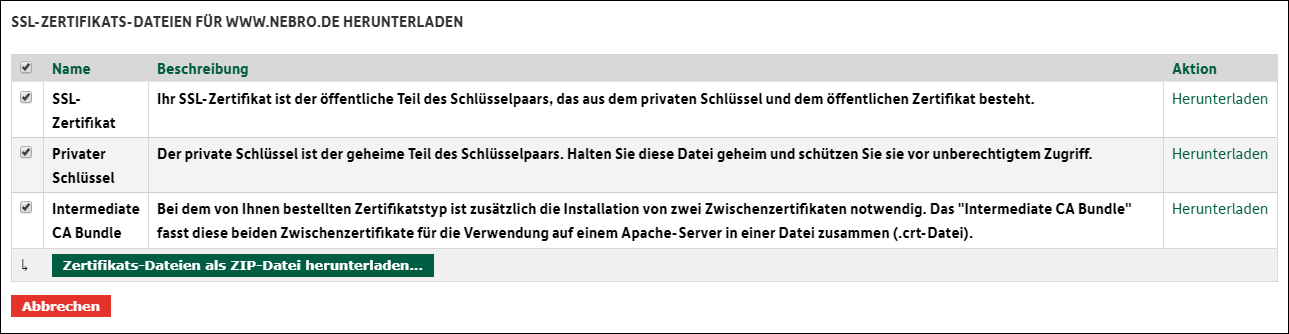
Nu kombinerer du nøglen og certifikatet i en pfx-fil ved hjælp af OpenSSL (tildeling af en sikker adgangskode):
openssl pkcs12 -export -out www.tld.com.pfx -inkey www.tld.com.key -in www.tld.com.crtEndelig uploades det mellemliggende certifikat til Windows-serveren:
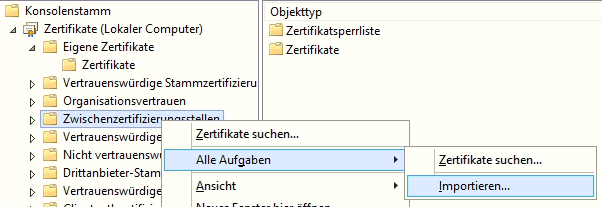
Dette efterfølges af importen af pfx-filen oprettet i IIS Manager (i området Servercertifikater) ved at indtaste den tidligere tildelte adgangskode:

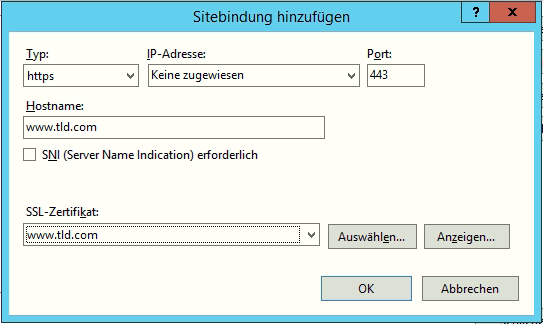
Til sidst skal du justere bindingerne (en post med og en post uden www):
Hvis serveren skal være tilgængelig udefra, åbner du port 443 i routeren / firewallen.