ஒரு குளறுபடியின் காரணமாக, கூகிள் ஆதென்டிகேட்டரில் (Google Authenticator) ஏற்றுமதி செய்யும் செயல்முறையின் போது, ஏற்றுமதி செய்யப்பட்ட அனைத்துக் குறியீடுகளும் நீக்கப்பட்டன; நான் எல்லாப் பதிவுகளுக்குமான மீட்புக் குறியீடுகளைச் சேமித்து வைத்திருந்தேன், ஆனால் ஃபேஸ்புக்கிற்கானதை மட்டும் சேமிக்கவில்லை. நான் பல ஆண்டுகளாக அந்தச் சமூக வலைத்தளத்தைப் பயன்படுத்தாததால், எனக்கு எந்தத் தேவையோ அவசரமோ இருக்கவில்லை, ஆனாலும் எப்படியாவது மீண்டும் அணுகலைப் பெற முடியுமா என்று பார்க்க விரும்பினேன். ஒரு நெடும் பயணத்தின் தொடக்கம்.
கூகிள் ஆத்தென்டிகேட்டரில் எல்லா உள்ளீடுகளையும் ஏற்றுமதி செய்யும்போது, இந்தத் தேர்வு உரையாடலில் நான் அவசரமாக இரண்டாவது விருப்பத்தைத் தேர்ந்தெடுத்ததே அந்தப் பெரும் தவறாக இருந்தது.:
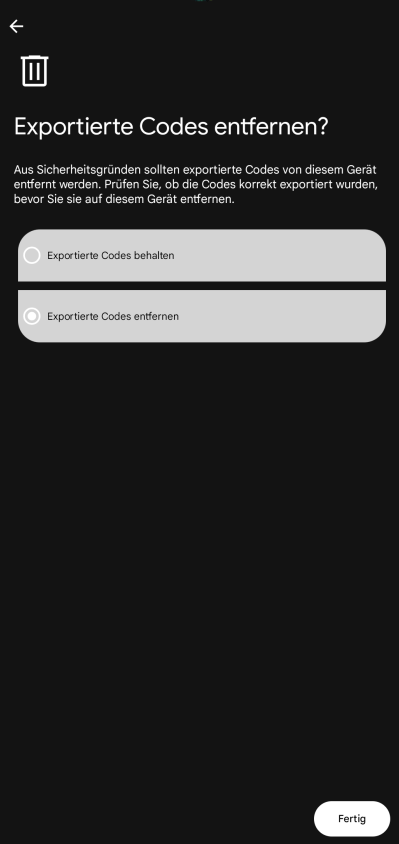
ஆனால் அது காப்புப்பிரதிகளை உருவாக்காது.
கடவுச்சொல்லை உள்ளிட்ட பிறகு, கூகிள் அங்கீகரிப்பானிடமிருந்து (Google Authenticator) ஒரு நேர அடிப்படையிலான குறியீட்டை ஃபேஸ்புக் கோரியது. இந்த TOTP கட்டமைப்பு இனி பயன்பாட்டில் இல்லை. மின்னஞ்சல் வழியாக அனுப்பப்பட்ட குறியீடுகள் அஞ்சல் பெட்டிக்கான அணுகலை உறுதிப்படுத்தின, ஆனால் விடுபட்ட இரண்டாவது காரணியை அவை ஈடுசெய்யவில்லை. ஒரு புதிய கடவுச்சொல் கொடுத்திருந்தாலும்கூட அந்த நிலையை மாற்றியிருக்காது.
வெற்றிகரமாக உள்நுழைய கிட்டத்தட்ட மூன்று மாதங்கள் ஆனது. இடையில், இரண்டு ஆதரவுக் குழுக்கள், ஒரு தரவு தனியுரிமைக் கோரிக்கை, ஒரு புதிய தற்காலிக மின்னஞ்சல் முகவரி, அனுப்பப்பட்ட பல அடையாளப் புகைப்படங்கள் மற்றும் பல பின்தொடர் விசாரணைகள் எனப் பலவும் இருந்தன. இறுதியில், கடவுச்சொல்லை மீட்டமைத்தது உதவவில்லை; கைமுறையாக வழங்கப்பட்ட, காலவரையறைக்குட்பட்ட இரு காரணி அங்கீகார (2FA) குறியீடு மட்டுமே பலனளித்தது.
மிக நீண்ட தேடலுக்குப் பிறகு, Facebook இன் அதிகாரப்பூர்வ EU தரவுப் பாதுகாப்புப் படிவத்தைக் கண்டேன். "தனியுரிமைச் செயல்பாடுகள்" நிறுவனத்தைச் சேர்ந்த ஒரு ஊழியர் 2 வாரங்களுக்குப் பிறகு 16 இலக்க எண்களைப் பயன்படுத்தி இதற்குப் பதிலளித்தார். நான் கணக்கு விவரங்களைச் சமர்ப்பித்தேன், இழந்த அங்கீகாரத்தை விவரித்தேன் மற்றும் அடையாள சரிபார்ப்பு மற்றும் பழைய 2FA முறையை மீட்டமைக்கக் கேட்டேன் மற்றும் கலையின் படி தகவலைக் கோரினேன். 15 GDPR. தரவை அணுகும்போது மெட்டா வழக்கமான சுய-சேவை கருவிகளைக் குறிக்கிறது. இந்தக் குழு கணக்கு அணுகலுக்கு உதவ முடியாது. இது நடைமுறையில் பயனற்றது: குறிப்பிடப்பட்ட தளங்களுக்கு உள்நுழைவு தேவை.
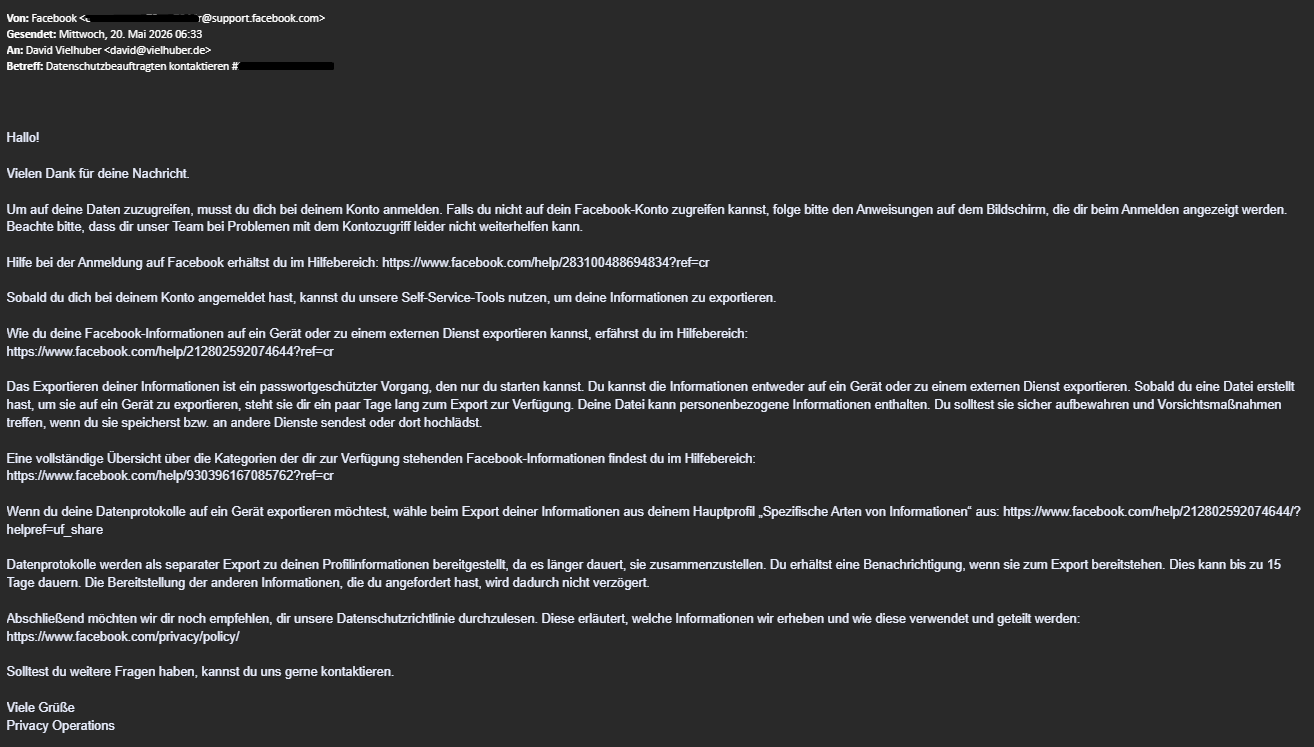
உதவி: ஏதுமில்லை.
நான் ஆட்சேபனை தெரிவித்தேன், ஒரு காலக்கெடுவை நிர்ணயித்தேன், மேலும் தேவைப்பட்டால் தரவுப் பாதுகாப்பு அம்சம் தொடர்பாக சம்பந்தப்பட்ட மேற்பார்வை அதிகாரிகளிடம் புகார் அளிப்பேன் என்றும் அறிவித்தேன். கணக்கு மீட்பு மற்றும் தரவு வெளிப்படுத்தல் ஆகிய இரண்டும் தனித்தனி செயல்முறைகளாகவே இருந்தன; பிரிவு 15-இன் படி தேவைப்படும் முழுமையான தகவல்கள் எனக்குக் கிடைக்கவில்லை. இரண்டு வாரங்களுக்குப் பிறகு, முதல் பயனுள்ள அறிவுறுத்தல் வந்தது: தற்போதைய அல்லது முந்தைய மெட்டா கணக்குடன் ஒருபோதும் இணைக்கப்படாத ஒரு மின்னஞ்சல் முகவரியை நான் வழங்க வேண்டும். இதற்காக, நான் இன்னும் அணுகக்கூடிய, ஒருமுறை பயன்படுத்தக்கூடிய மின்னஞ்சல் முகவரியைப் பயன்படுத்தினேன்.
பத்து நாட்கள் கழித்து, ஃபேஸ்புக் சமூக செயல்பாட்டுக் குழுவினர் இந்த புதிய முகவரியில் என்னைத் தொடர்பு கொண்டனர். அவர்கள், பிரச்சனை குறித்த விரிவான விளக்கத்தையும், எனது அசல் அடையாள அட்டையின் புகைப்படங்களையும் கேட்டனர் – ஸ்கேன் செய்யப்பட்ட பிரதிகள் வேண்டாம் என்று குறிப்பாகக் கூறினர். நான் உடனடியாக எனது அடையாள அட்டையின் முன்பக்கத்தையும் பின்பக்கத்தையும் அவர்களுக்கு அனுப்பி, இரண்டு குறிப்பிட்ட இலக்குகளைக் குறிப்பிட்டேன்: இனி பயன்படுத்த முடியாத TOTP முறையை நீக்குவது மற்றும் கணக்கிற்கு புதிய முகவரியை ஒதுக்குவது.
மூன்று வாரங்களுக்கும் மேலாக எந்தத் தகவலும் வரவில்லை – இறுதியாக நான் மீண்டும் பின்தொடர்ந்தேன், மேலும் சிக்கலின் விவரமும் எனது அடையாள அட்டையின் புகைப்படங்களும் மீண்டும் அனுப்பப்பட்டன. மேலும் இரண்டு வாரங்களுக்குப் பிறகு, ரசீது மற்றும் செயலாக்க நிலை குறித்து விசாரித்தேன். கணக்கில் அப்போதும் குறிப்பிடத்தக்க மாற்றம் எதுவும் இல்லை. மேலும் இரண்டு வாரங்கள் காத்திருந்த பிறகு, நான் இரண்டு செயல்முறைகளையும் ஒரே செய்தியாக இணைத்தேன்: வழக்கு எண், இதுவரை எடுக்கப்பட்ட நடவடிக்கைகள், அனுப்பப்பட்ட ஆவணங்கள் மற்றும் விரும்பிய முடிவு.
இறுதியாக (இந்த நேரத்தில் நான் கிட்டத்தட்ட நம்பிக்கையை இழந்துவிட்டேன்), மெட்டா ஒருமுறை மட்டுமே பயன்படுத்தக்கூடிய ஐந்து, எட்டு இலக்க 2FA குறியீடுகளை அனுப்பியது. அவை மூன்று நாட்களுக்குச் செல்லுபடியாகும். அவற்றைப் பயன்படுத்துவதற்கு முன்பு எனது கடவுச்சொல்லை மீண்டும் மாற்றக்கூடாது என்று அந்தச் செய்தியில் தெளிவாகக் கூறப்பட்டிருந்தது. உண்மையில், என்னால் அவற்றைப் பயன்படுத்தி உள்நுழைய முடிந்தது, மேலும் எனது தொலைபேசி எண்ணை ஒரு கூடுதல் இரு காரணி அங்கீகார முறையாக உடனடியாக அமைத்தேன். இருப்பினும், என்னால் பழைய அங்கீகார முறையை இன்னும் அகற்ற முடியவில்லை. எனது டெஸ்க்டாப்பில், புதிய சாதனத்திற்கான பாதுகாப்புச் சோதனை நடந்ததாக ஃபேஸ்புக் தெரிவித்தது, ஆனால் எனது மொபைல் சாதனத்தில், அந்தப் பக்கம் வெற்றுப் பக்கமாகவே இருந்தது.
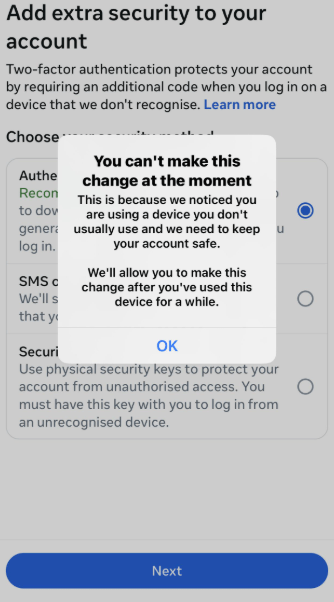
கூகிள் அங்கீகரிப்பான் நிராகரிக்கப்பட்டது.
அதே நாளில் அதை கைமுறையாக அகற்றுமாறு மெட்டாவிடம் கேட்டேன். இரண்டு வாரங்கள் கழித்து என் கோரிக்கை நிறைவேற்றப்பட்டது. சுருக்கமாக, பின்வரும் குறிப்புகள் உதவின.:
- அதிகாரப்பூர்வ ஐரோப்பிய ஒன்றிய தரவுப் பாதுகாப்பு படிவத்தின் மூலம் ஒரு நபரைத் தொடர்பு கொள்ளவும்,
- GDPR-இன் பிரிவு 15-இன் படியான தகவல்களை, மின்னஞ்சல் வழியாக (மிகவும் விடாமுயற்சியுடன்) பின்தொடர்ந்து வலியுறுத்துங்கள்.,
- கைமுறை 2FA குறியீடுகளைப் பெற்று 2FA-ஐ மீட்டமைக்கவும்.
இதிலிருந்து நாம் கற்றுக்கொள்ளும் நீதி: இரு காரணி அங்கீகாரத்தை ஒருபோதும் ஒரே ஒரு சாதனத்துடன் மட்டும் இணைக்கக் கூடாது. உங்களுக்குத் தேவைப்படுவதற்கு முன்பே மீட்புக் குறியீடுகள், இரண்டாவது காரணி அங்கீகாரம் மற்றும் பாதுகாப்புச் சாவிகளை அமைத்துக்கொள்ளுங்கள்!