Из-за неполадки все экспортированные коды были удалены в процессе экспорта в Google Authenticator ; я сохранил коды восстановления для всех записей, кроме учетной записи Facebook . Мне это не было ни нужно, ни срочно, так как я не пользовался этой социальной сетью много лет, но я хотел посмотреть, смогу ли я каким-то образом восстановить доступ. Начало одиссеи.
Роковая ошибка заключалась в диалоговом окне выбора при экспорте всех записей из Google Authenticator, где я поспешно выбрал второй вариант.:
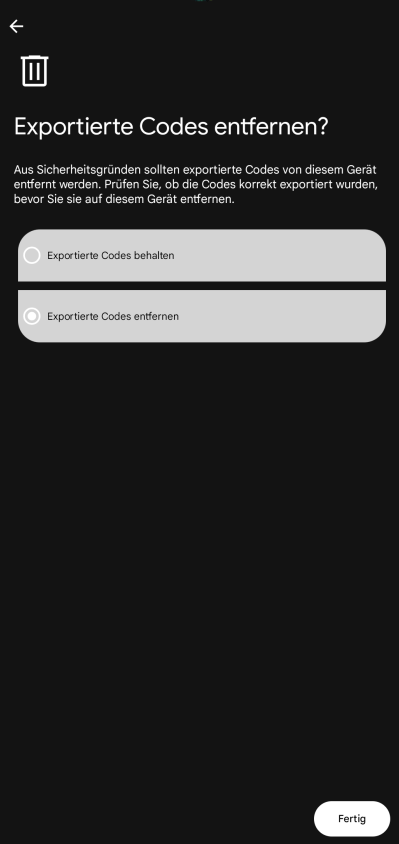
Но резервные копии не создаются.
После ввода пароля Facebook требовал от Google Authenticator временной код. Эта конфигурация TOTP больше не существовала. Коды, отправляемые по электронной почте, подтверждали доступ к почтовому ящику, но не заменяли отсутствующий второй фактор аутентификации. Даже новый пароль не изменил бы этого.
На успешный вход в систему ушло почти три месяца. За это время пришлось обратиться в две службы поддержки, отправить запрос о защите персональных данных, создать новый временный адрес электронной почты, отправить несколько фотографий для удостоверения личности и направить несколько дополнительных запросов. В итоге сброс пароля не помог; сработал только вручную выданный, ограниченный по времени код двухфакторной аутентификации (2FA).
После очень долгих поисков я нашел официальную форму защиты данных Facebook в ЕС . Сотрудник «Privacy Operations» ответил на это сообщение через две недели, указав 16-значный номер дела. Я предоставил данные учетной записи, описал утерянный аутентификатор, запросил проверку личности и сброс старого метода 2FA, а также запросил информацию в соответствии со ст. 15 GDPR. Мета относилась к обычным инструментам самообслуживания при доступе к данным. Эта команда не может помочь с доступом к аккаунту. Это было практически бесполезно: упомянутые сайты требовали авторизации.
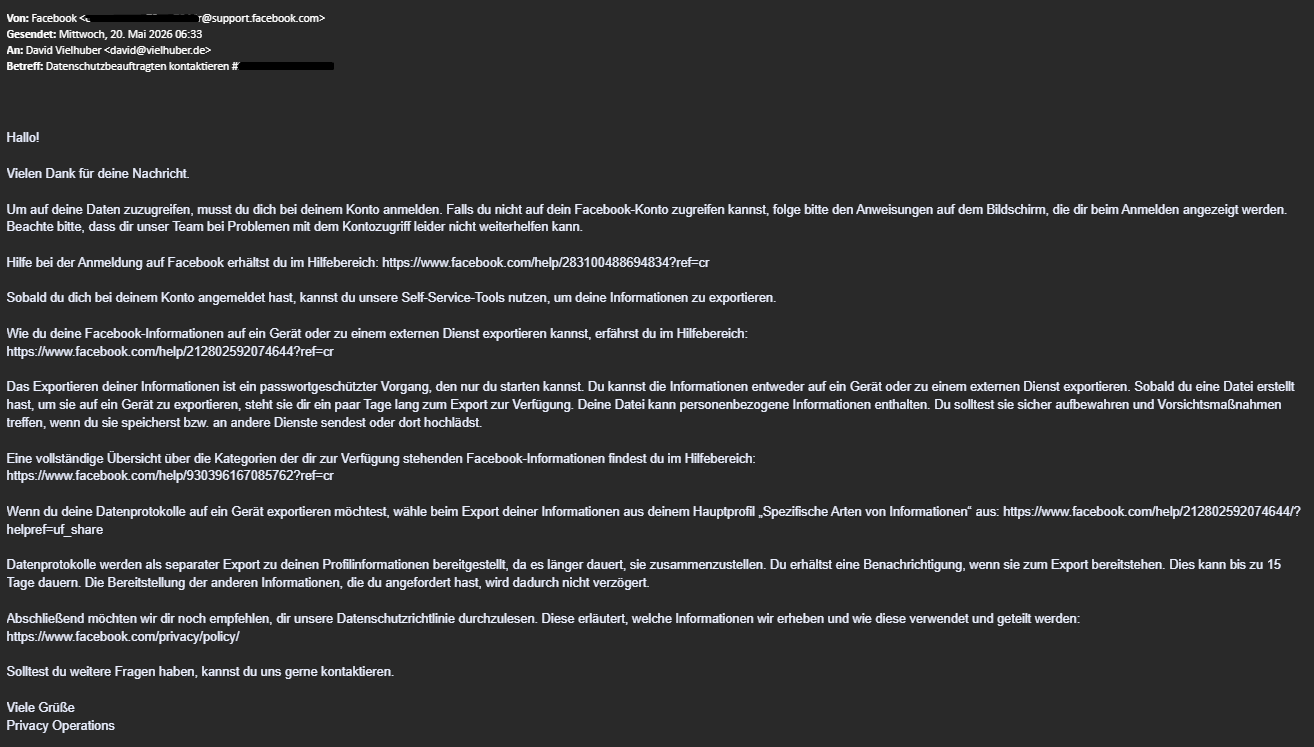
Помощь: Нет доступных ресурсов.
Я возразил, установил крайний срок и заявил, что при необходимости подам жалобу в соответствующие надзорные органы по вопросу защиты данных. Восстановление аккаунта и раскрытие данных оставались двумя отдельными процессами; я не получил полной информации, как того требует статья 15. Две недели спустя пришло первое полезное указание: я должен был предоставить адрес электронной почты, который никогда не был связан с текущим или предыдущим аккаунтом Meta. Для этого я использовал временный адрес электронной почты, к которому у меня все еще был доступ.
Через десять дней со мной связалась служба поддержки сообщества Facebook по новому адресу. Они запросили подробное описание проблемы и фотографии моего оригинального удостоверения личности – специально не сканы. Я немедленно отправил им лицевую и оборотную стороны своего удостоверения личности и указал две конкретные цели: удалить неработающий метод TOTP и привязать новый адрес к учетной записи.
Более трех недель царило полное молчание – наконец, я снова связался с ними, и мне снова прислали описание проблемы и фотографии моего удостоверения личности. Еще через две недели я поинтересовался получением и статусом обработки. Никаких заметных изменений в учетной записи по-прежнему не было. После еще двух недель ожидания я объединил оба процесса в одно сообщение: номер дела, предпринятые шаги, отправленные документы и желаемый результат.
Наконец (к этому моменту я уже почти потерял надежду), Meta прислала пять одноразовых восьмизначных кодов двухфакторной аутентификации. Они действовали три дня. В сообщении было четко указано, что я не должен снова менять пароль перед их использованием. Я действительно смог войти в систему и сразу же настроить свой номер телефона в качестве дополнительного метода двухфакторной аутентификации. Однако я по-прежнему не мог удалить старый метод аутентификации. На моем компьютере Facebook сообщил о проверке безопасности для нового устройства, но на моем мобильном устройстве страница оставалась пустой.
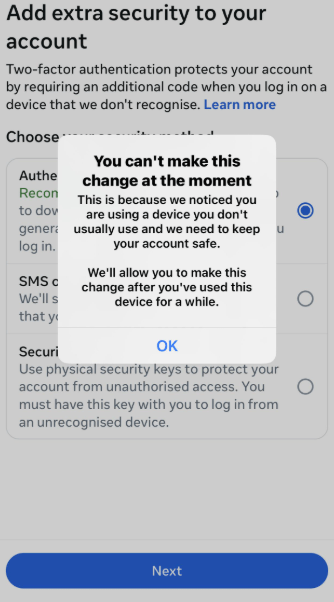
Проверка подлинности через Google Authenticator была отклонена.
Я попросил Meta удалить это вручную в тот же день. Моя просьба была выполнена две недели спустя. В целом, помогли следующие моменты.:
- Свяжитесь с представителем организации через официальную форму ЕС по защите данных.,
- (Очень настойчиво) напоминайте о себе по электронной почте и настаивайте на предоставлении информации в соответствии со статьей 15 GDPR.,
- Получите коды двухфакторной аутентификации вручную и сбросьте двухфакторную аутентификацию.
Мораль истории такова: двухфакторная аутентификация никогда не должна быть привязана к одному устройству. Настройте коды восстановления, второй фактор и ключи безопасности заранее, до того, как они вам понадобятся!