به دلیل یک اتفاق ناگوار، تمام کدهای صادر شده در طول فرآیند صادرات در Google Authenticator حذف شدند؛ من کدهای بازیابی را برای همه ورودیها ذخیره کرده بودم، اما نه برای فیسبوک . هیچ نیاز یا فوریتی نداشتم، زیرا سالها از این شبکه اجتماعی استفاده نکرده بودم، اما میخواستم ببینم آیا میتوانم به نحوی دوباره به آن دسترسی پیدا کنم. آغاز یک سفر پرماجرا.
خطای مهلک در این کادر انتخاب هنگام خروجی گرفتن از همه ورودیها در Google Authenticator بود، جایی که من با عجله گزینه دوم را انتخاب کردم.:
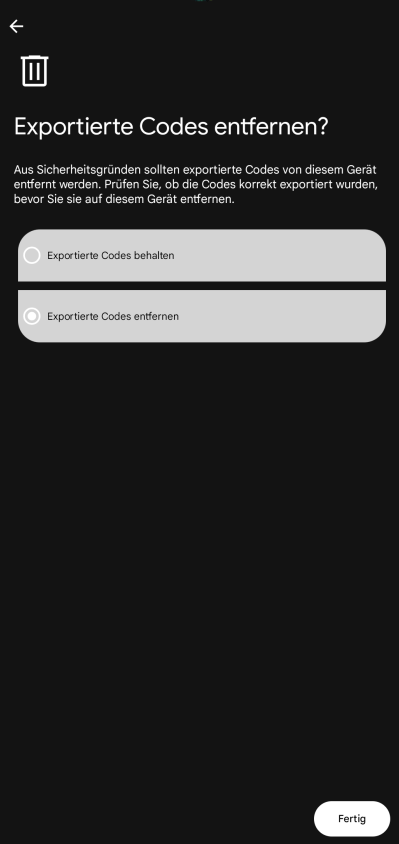
اما پشتیبان گیری نمی کند.
فیسبوک پس از ورود رمز عبور، از Google Authenticator یک کد مبتنی بر زمان درخواست میکرد. این پیکربندی TOTP دیگر وجود نداشت. کدهای ارسالی از طریق ایمیل، دسترسی به صندوق پستی را تأیید میکردند، اما جایگزین عامل دوم گمشده نمیشد. حتی یک رمز عبور جدید هم این را تغییر نمیداد.
تقریباً سه ماه طول کشید تا با موفقیت وارد سیستم شوید. در این بین، دو تیم پشتیبانی، یک درخواست حفظ حریم خصوصی دادهها، یک آدرس ایمیل یکبار مصرف جدید، ارسال چندین عکس شناسایی و چندین درخواست پیگیری وجود داشت. در نهایت، تنظیم مجدد رمز عبور کمکی نکرد؛ فقط یک کد احراز هویت دو مرحلهای (2FA) با محدودیت زمانی و به صورت دستی صادر شد که کار میکرد.
پس از جستجوی بسیار طولانی، فرم رسمی حفاظت از اطلاعات اتحادیه اروپا فیس بوک را پیدا کردم. یکی از کارمندان "عملیات حریم خصوصی" در واقع پس از 2 هفته با استفاده از یک شماره پرونده 16 رقمی به این موضوع پاسخ داد. من جزئیات حساب را ارسال کردم، احراز هویت گمشده را توصیف کردم و درخواست تأیید هویت و بازنشانی روش قدیمی 2FA کردم و اطلاعاتی را مطابق با هنر درخواست کردم. 15 GDPR متا به ابزارهای معمول سلف سرویس هنگام دسترسی به داده ها اشاره دارد. این تیم نمی تواند در دسترسی به حساب کمک کند. این عملاً بی فایده بود: سایت های ذکر شده نیاز به ورود داشتند.
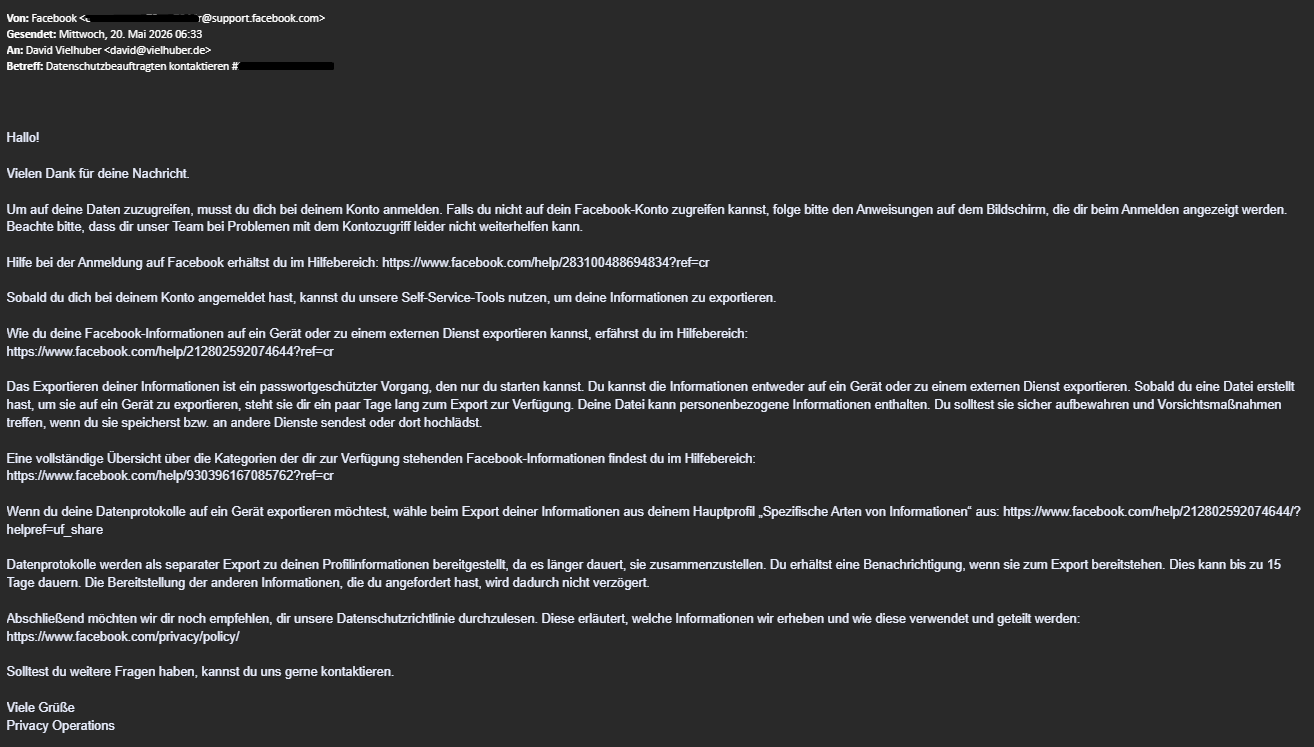
راهنما: موجود نیست.
من اعتراض کردم، مهلت تعیین کردم و اعلام کردم که در صورت لزوم، در مورد جنبه حفاظت از دادهها، شکایتی را به مراجع نظارتی مربوطه ارائه خواهم داد. بازیابی حساب و افشای دادهها دو فرآیند جداگانه باقی ماندند؛ من اطلاعات کاملی را که طبق ماده ۱۵ لازم است، دریافت نکردم. دو هفته بعد، اولین دستورالعمل مفید رسید: من باید یک آدرس ایمیل ارائه میدادم که هرگز به یک حساب متا فعلی یا قبلی مرتبط نبوده باشد. برای این کار، از یک آدرس ایمیل یکبار مصرف که هنوز به آن دسترسی داشتم، استفاده کردم.
ده روز بعد، بخش عملیات اجتماعی فیسبوک با من در این آدرس جدید تماس گرفت. آنها شرح مفصلی از مشکل و عکسهایی از کارت شناسایی اصلیام - البته نه اسکن - درخواست کردند. من بلافاصله پشت و روی کارت شناساییام را برایشان فرستادم و دو هدف مشخص را بیان کردم: حذف روش TOTP که دیگر قابل استفاده نیست و اختصاص آدرس جدید به حساب کاربری.
بیش از سه هفته سکوت خبری برقرار بود – بالاخره دوباره پیگیری کردم و شرح مشکل و عکسهای کارت شناساییام دوباره ارسال شد. بعد از دو هفته دیگر، در مورد وضعیت رسید و پردازش استعلام گرفتم. هنوز هیچ تغییر قابل توجهی در حساب ایجاد نشده بود. بعد از دو هفته دیگر انتظار، هر دو فرآیند را در یک پیام ترکیب کردم: شماره پرونده، مراحل انجام شده تاکنون، مدارک ارسال شده و نتیجه مطلوب.
بالاخره (تا این لحظه تقریباً امیدم را از دست داده بودم)، متا پنج کد یکبار مصرف هشت رقمی 2FA ارسال کرد. آنها به مدت سه روز اعتبار داشتند. در پیام به صراحت آمده بود که قبل از استفاده از آنها، نباید رمز عبور خود را دوباره تنظیم کنم. من واقعاً توانستم با آنها وارد شوم و بلافاصله شماره تلفن خود را به عنوان یک روش احراز هویت دو عاملی اضافی تنظیم کردم. با این حال، هنوز نمیتوانستم روش احراز هویت قدیمی را حذف کنم. در دسکتاپ من، فیسبوک گزارش بررسی امنیتی برای دستگاه جدید را داد، اما در دستگاه تلفن همراه من، صفحه خالی ماند.
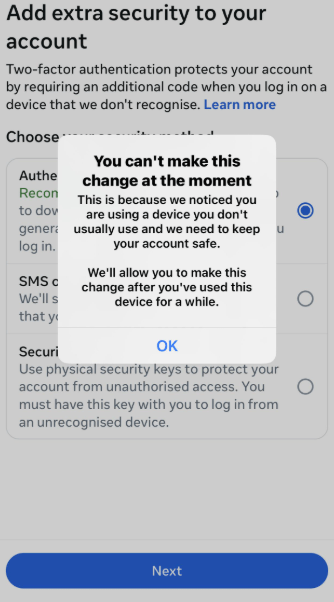
تأییدکننده گوگل رد شد.
من از متا خواستم که آن را همان روز به صورت دستی حذف کند. درخواست من دو هفته بعد انجام شد. به طور خلاصه، نکات زیر مفید بودند.:
- از طریق فرم رسمی حفاظت از دادههای اتحادیه اروپا با یک شخص تماس بگیرید,
- (با پشتکار بسیار) از طریق ایمیل پیگیری کنید و طبق ماده ۱۵ GDPR اطلاعات را دریافت کنید.,
- کدهای دستی 2FA را دریافت کنید و 2FA را مجدداً تنظیم کنید.
و نکتهی اخلاقی داستان: احراز هویت دو مرحلهای هرگز نباید فقط به یک دستگاه محدود شود. کدهای بازیابی، عامل دوم و کلیدهای امنیتی را قبل از نیاز به آنها تنظیم کنید!