بسبب خطأ ما، حُذفت جميع الرموز المُصدّرة أثناء عملية التصدير في تطبيق Google Authenticator ؛ كنت قد حفظت رموز الاسترداد لجميع الحسابات، باستثناء حساب فيسبوك . لم تكن لديّ حاجة ملحة أو شعور بالاستعجال، إذ لم أستخدم الشبكة الاجتماعية لسنوات، لكنني أردتُ معرفة ما إذا كان بإمكاني استعادة الوصول بطريقة ما. بداية رحلة طويلة.
يكمن الخطأ الفادح في مربع حوار الاختيار هذا عند تصدير جميع الإدخالات في تطبيق Google Authenticator، حيث قمت باختيار الخيار الثاني على عجل.:
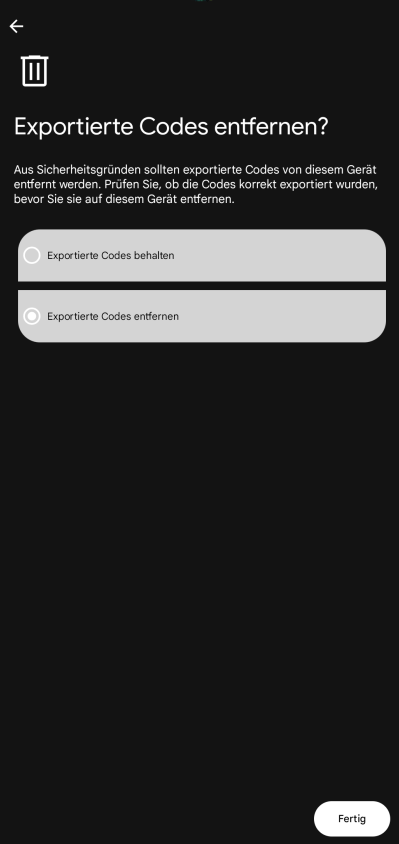
لكنها لا تقوم بعمل نسخ احتياطية.
كان فيسبوك يتطلب رمزًا زمنيًا من تطبيق جوجل أوثينتوري بعد إدخال كلمة المرور. لم يعد هذا الإعداد (TOTP) موجودًا. كانت الرموز المرسلة عبر البريد الإلكتروني تؤكد الوصول إلى صندوق البريد، لكنها لم تُعوّض عامل التحقق الثاني المفقود. حتى كلمة مرور جديدة لم تكن لتُغيّر ذلك.
استغرق الأمر قرابة ثلاثة أشهر لتسجيل الدخول بنجاح. وخلال هذه الفترة، تواصل فريقان للدعم، وتلقيت طلبًا بخصوصية البيانات، واستخدمت عنوان بريد إلكتروني مؤقتًا، وأرسلت صورًا شخصية متعددة، وتلقيت استفسارات متابعة عديدة. وفي النهاية، لم تُجدِ إعادة تعيين كلمة المرور نفعًا؛ إذ لم ينجح سوى رمز المصادقة الثنائية (2FA) الذي تم إصداره يدويًا لفترة محدودة.
وبعد بحث طويل جدًا، عثرت على نموذج حماية البيانات الرسمي للاتحاد الأوروبي الخاص بفيسبوك. استجاب أحد موظفي "عمليات الخصوصية" بالفعل لهذا بعد أسبوعين باستخدام رقم الحالة المكون من 16 رقمًا. لقد قدمت تفاصيل الحساب ووصفت الموثق المفقود وطلبت التحقق من الهوية وإعادة تعيين طريقة المصادقة الثنائية القديمة وطلبت المعلومات وفقًا للمادة. 15 اللائحة العامة لحماية البيانات. يشير Meta إلى أدوات الخدمة الذاتية المعتادة عند الوصول إلى البيانات. لا يمكن لهذا الفريق المساعدة في الوصول إلى الحساب. وكان هذا عديم الفائدة عمليا: فالمواقع المذكورة تتطلب تسجيل الدخول.
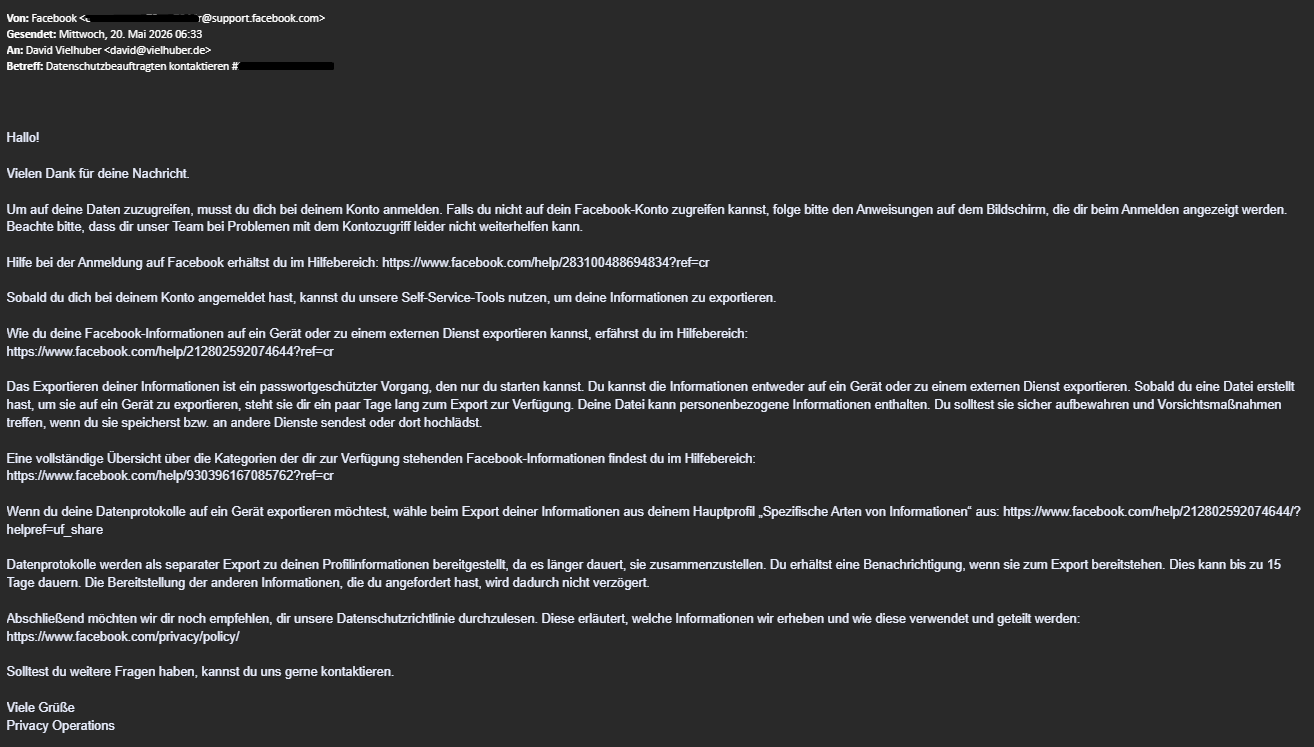
المساعدة: غير متوفرة.
اعترضتُ، وحددتُ موعدًا نهائيًا، وأعلنتُ أنني سأتقدم بشكوى إلى السلطات الرقابية المختصة بشأن جانب حماية البيانات إذا لزم الأمر. بقي استعادة الحساب والكشف عن البيانات عمليتين منفصلتين؛ ولم أتلقَّ المعلومات الكاملة كما هو مطلوب بموجب المادة 15. بعد أسبوعين، وصلتني أول تعليمات مفيدة: كان عليّ تقديم عنوان بريد إلكتروني لم يسبق ربطه بحساب ميتا حالي أو سابق. لهذا الغرض، استخدمتُ عنوان بريد إلكتروني مؤقتًا ما زلتُ أستطيع الوصول إليه.
بعد عشرة أيام، تواصل معي فريق عمليات مجتمع فيسبوك على هذا العنوان الجديد. طلبوا وصفًا تفصيليًا للمشكلة وصورًا لهويتي الأصلية - وليس نسخًا ممسوحة ضوئيًا. أرسلت لهم على الفور وجهي هويتي وظهرها، وحددت هدفين رئيسيين: إزالة طريقة TOTP التي لم تعد صالحة، وربط العنوان الجديد بالحساب.
انقطع التواصل لأكثر من ثلاثة أسابيع، ثم تابعت الأمر مجدداً، فأُرسلت لي وصف المشكلة وصور هويتي مرة أخرى. بعد أسبوعين آخرين، استفسرت عن حالة الاستلام والمعالجة، لكن لم يطرأ أي تغيير ملحوظ على الحساب. بعد أسبوعين آخرين من الانتظار، جمعتُ العمليتين في رسالة واحدة: رقم الحالة، والخطوات المتخذة حتى الآن، والمستندات المرسلة، والنتيجة المرجوة.
أخيرًا (كنتُ قد كدتُ أفقد الأمل)، أرسلت ميتا خمسة رموز تحقق ثنائية مكونة من ثمانية أرقام، صالحة للاستخدام لمرة واحدة فقط. كانت صالحة لمدة ثلاثة أيام. نصّت الرسالة صراحةً على عدم إعادة تعيين كلمة المرور قبل استخدامها. تمكنتُ بالفعل من تسجيل الدخول بها، وقمتُ فورًا بإضافة رقم هاتفي كطريقة تحقق ثنائية إضافية. مع ذلك، لم أتمكن من إزالة طريقة التحقق القديمة. على جهاز الكمبيوتر، أبلغ فيسبوك عن فحص أمني للجهاز الجديد، لكن على هاتفي المحمول، بقيت الصفحة فارغة.
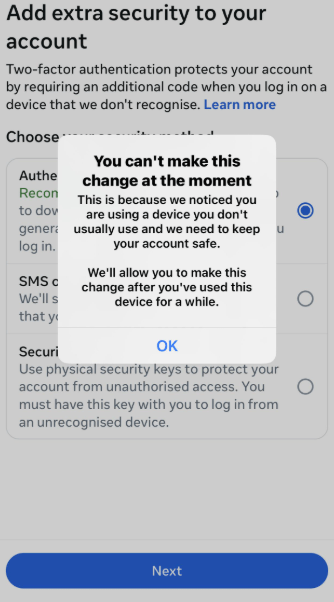
تم رفض تطبيق Google Authenticator.
طلبتُ من شركة ميتا إزالتها يدويًا في نفس اليوم، وتمّ تنفيذ طلبي بعد أسبوعين. باختصار، ساعدتني النقاط التالية.:
- يمكنك التواصل مع أحد الأشخاص عبر نموذج حماية البيانات الرسمي للاتحاد الأوروبي,
- (بإصرار شديد) المتابعة عبر البريد الإلكتروني والإصرار على الحصول على المعلومات وفقًا للمادة 15 من اللائحة العامة لحماية البيانات.,
- احصل على رموز التحقق الثنائي اليدوية وأعد ضبط التحقق الثنائي.
والخلاصة: لا ينبغي ربط المصادقة الثنائية بجهاز واحد فقط. جهّز رموز الاسترداد، والعامل الثاني، ومفاتيح الأمان قبل الحاجة إليها!