Suite à un incident, tous les codes exportés ont été supprimés lors de l'exportation depuis Google Authenticator . J'avais sauvegardé les codes de récupération pour tous mes comptes, sauf celui de Facebook . N'ayant pas utilisé ce réseau social depuis des années, je n'en avais pas besoin et je n'étais pas pressé, mais je voulais voir si je pouvais y accéder à nouveau. Le début d'une longue aventure.
L'erreur fatale résidait dans cette boîte de dialogue de sélection lors de l'exportation de toutes les entrées de Google Authenticator, où j'ai sélectionné par erreur la deuxième option.:
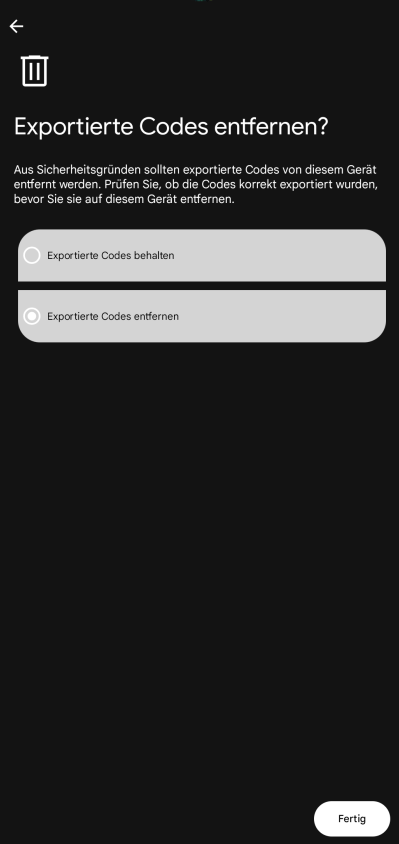
Mais il ne fait pas de sauvegardes.
Facebook exigeait un code TOTP (code à durée limitée) de Google Authenticator après la saisie du mot de passe. Ce système n'existait plus. Les codes envoyés par e-mail confirmaient l'accès à la boîte mail, mais ne remplaçaient pas le second facteur d'authentification manquant. Même un nouveau mot de passe n'aurait rien changé.
Il m'a fallu près de trois mois pour enfin me connecter. Entre-temps, j'ai dû faire appel à deux équipes d'assistance, demander la protection de mes données, obtenir une nouvelle adresse e-mail jetable, recevoir plusieurs photos d'identité et relancer l'assistance à plusieurs reprises. Finalement, la réinitialisation du mot de passe n'a rien donné ; seul un code d'authentification à deux facteurs (2FA) temporaire, généré manuellement, a fonctionné.
Après une très longue recherche, j'ai trouvé le formulaire officiel de protection des données de l'UE de Facebook. Un employé de « Privacy Operations » a en fait répondu après 2 semaines en utilisant un numéro de dossier à 16 chiffres. J'ai soumis les détails du compte, décrit l'authentificateur perdu, demandé une vérification d'identité et une réinitialisation de l'ancienne méthode 2FA et demandé des informations conformément à l'art. 15 RGPD. Meta faisait référence aux outils de libre-service habituels lors de l'accès aux données. Cette équipe ne peut pas vous aider avec l'accès au compte. C'était pratiquement inutile : les sites mentionnés nécessitaient une connexion.
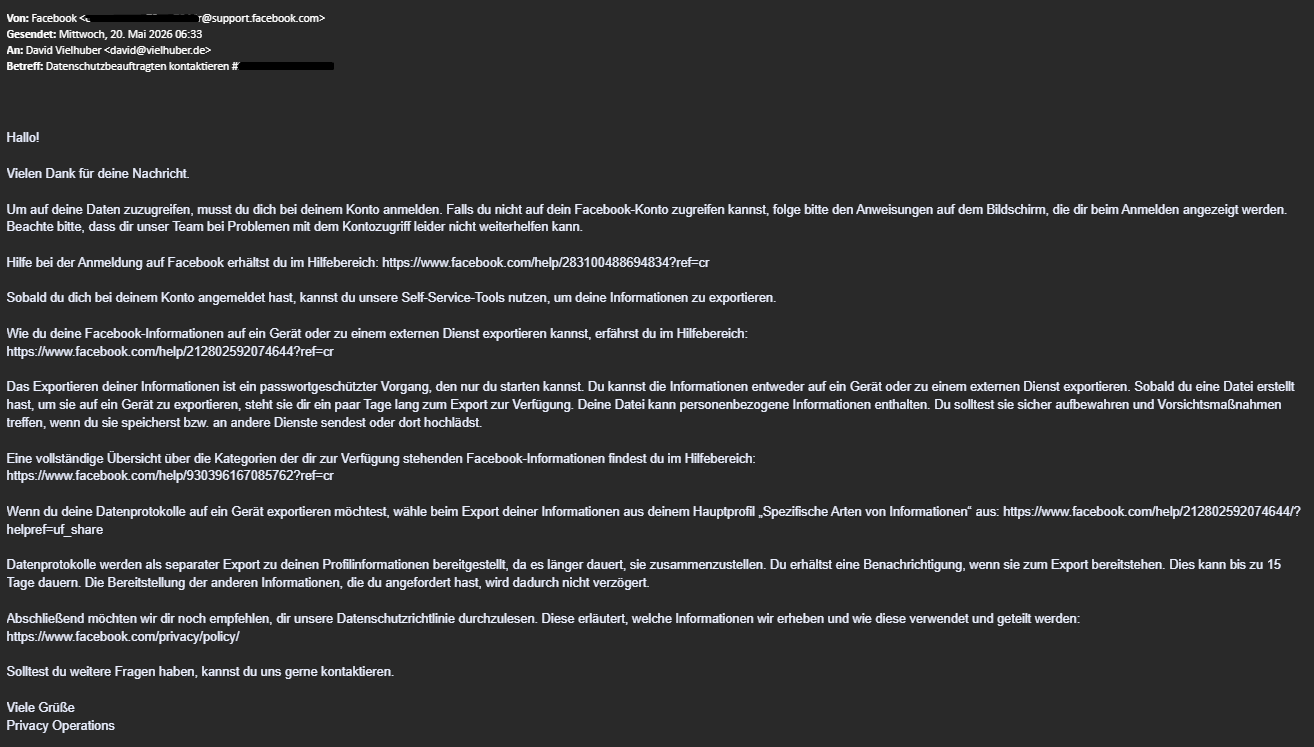
Aide : Aucune disponible.
J'ai protesté, fixé un délai et annoncé que je porterais plainte auprès des autorités de contrôle compétentes concernant la protection des données, le cas échéant. La récupération de mon compte et la communication de mes données sont restées deux procédures distinctes ; je n'ai pas reçu toutes les informations requises par l'article 15. Deux semaines plus tard, j'ai reçu la première instruction utile : fournir une adresse électronique n'ayant jamais été associée à un compte Meta, actuel ou précédent. J'ai donc utilisé une adresse électronique jetable à laquelle j'avais encore accès.
Dix jours plus tard, l'équipe des Opérations communautaires de Facebook m'a contacté à cette nouvelle adresse. Ils m'ont demandé une description détaillée du problème et des photos de ma pièce d'identité originale – et surtout pas de scans. Je leur ai immédiatement envoyé le recto et le verso de ma pièce d'identité en précisant deux objectifs : supprimer la méthode TOTP devenue obsolète et associer la nouvelle adresse à mon compte.
Après plus de trois semaines de silence radio, j'ai finalement relancé le service client. On m'a renvoyé la description du problème et des photos de ma pièce d'identité. Deux semaines plus tard, j'ai demandé des nouvelles de ma demande et de son état d'avancement. Mon compte n'avait toujours pas bougé. Après encore deux semaines d'attente, j'ai regroupé les informations dans un seul message : numéro de dossier, étapes déjà effectuées, documents envoyés et résultat souhaité.
Finalement (j'avais presque perdu espoir), Meta m'a envoyé cinq codes d'authentification à deux facteurs (2FA) à usage unique, composés de huit chiffres. Ils étaient valables trois jours. Le message précisait clairement que je ne devais pas réinitialiser mon mot de passe avant de les utiliser. J'ai effectivement pu me connecter et configurer immédiatement mon numéro de téléphone comme méthode d'authentification supplémentaire. Cependant, je ne parvenais toujours pas à supprimer l'ancienne méthode d'authentification. Sur mon ordinateur, Facebook affichait une vérification de sécurité pour le nouvel appareil, mais sur mon téléphone, la page restait blanche.
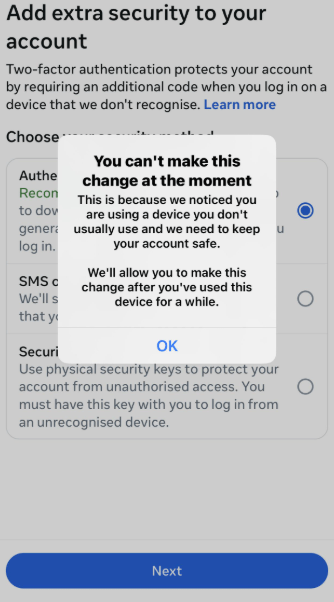
L'authentification Google a été refusée.
J'ai demandé à Meta de le supprimer manuellement le jour même. Ma demande a été satisfaite deux semaines plus tard. En résumé, les points suivants ont été utiles.:
- Contacter une personne via le formulaire officiel de protection des données de l'UE,
- (Très persistant) relancer par e-mail et insister sur les informations conformément à l'article 15 du RGPD.,
- Obtenez les codes 2FA manuels et réinitialisez le 2FA.
La morale de cette histoire : l’authentification à deux facteurs ne doit jamais être liée à un seul appareil. Configurez les codes de récupération, le deuxième facteur et les clés de sécurité avant d’en avoir besoin !