A causa di un inconveniente, tutti i codici esportati sono stati cancellati durante il processo di esportazione in Google Authenticator ; avevo salvato i codici di recupero per tutti gli account, tranne quello di Facebook . Non ne avevo bisogno né urgenza, dato che non usavo il social network da anni, ma volevo vedere se riuscivo in qualche modo a riottenere l'accesso. L'inizio di un'odissea.
L'errore fatale risiedeva in questa finestra di dialogo di selezione durante l'esportazione di tutte le voci in Google Authenticator, dove ho scelto frettolosamente la seconda opzione.:
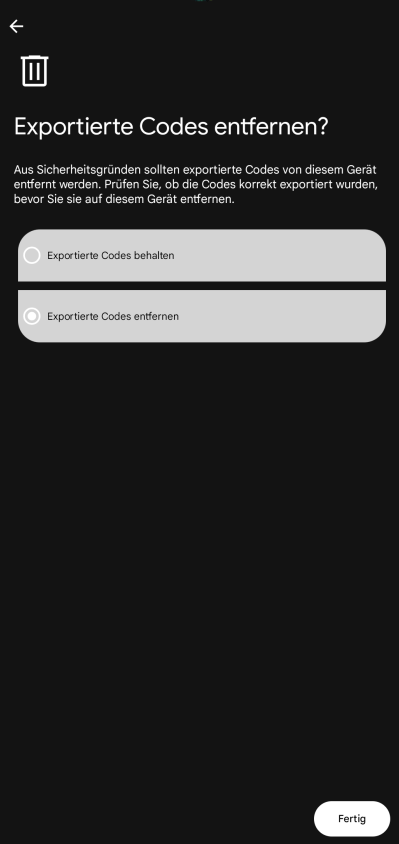
Ma non effettua backup.
Facebook richiedeva un codice temporaneo (TOTP) da Google Authenticator dopo l'inserimento della password. Questa configurazione TOTP non esisteva più. I codici inviati via e-mail confermavano l'accesso alla casella di posta, ma non sostituivano il secondo fattore di autenticazione mancante. Nemmeno una nuova password avrebbe risolto il problema.
Ci sono voluti quasi tre mesi per riuscire ad accedere. Nel frattempo, ho interagito con due team di supporto, ho presentato una richiesta relativa alla privacy dei dati, ho ottenuto un nuovo indirizzo email temporaneo, ho inviato diverse foto per il documento d'identità e ho ricevuto numerose richieste di chiarimenti. Alla fine, il ripristino della password non ha risolto il problema; solo un codice di autenticazione a due fattori (2FA) a tempo limitato, generato manualmente, ha funzionato.
Dopo una lunghissima ricerca, ho trovato il modulo ufficiale sulla protezione dei dati dell'UE di Facebook. Un dipendente di "Privacy Operations" ha effettivamente risposto dopo 2 settimane utilizzando un numero di caso a 16 cifre. Ho inviato i dettagli dell'account, descritto l'autenticatore smarrito e chiesto la verifica dell'identità e il ripristino del vecchio metodo 2FA e richiesto informazioni ai sensi dell'art. 15 GDPR. Meta si riferiva ai consueti strumenti self-service per l'accesso ai dati. Questo team non può aiutarti con l'accesso all'account. Questo era praticamente inutile: i siti citati richiedevano un login.
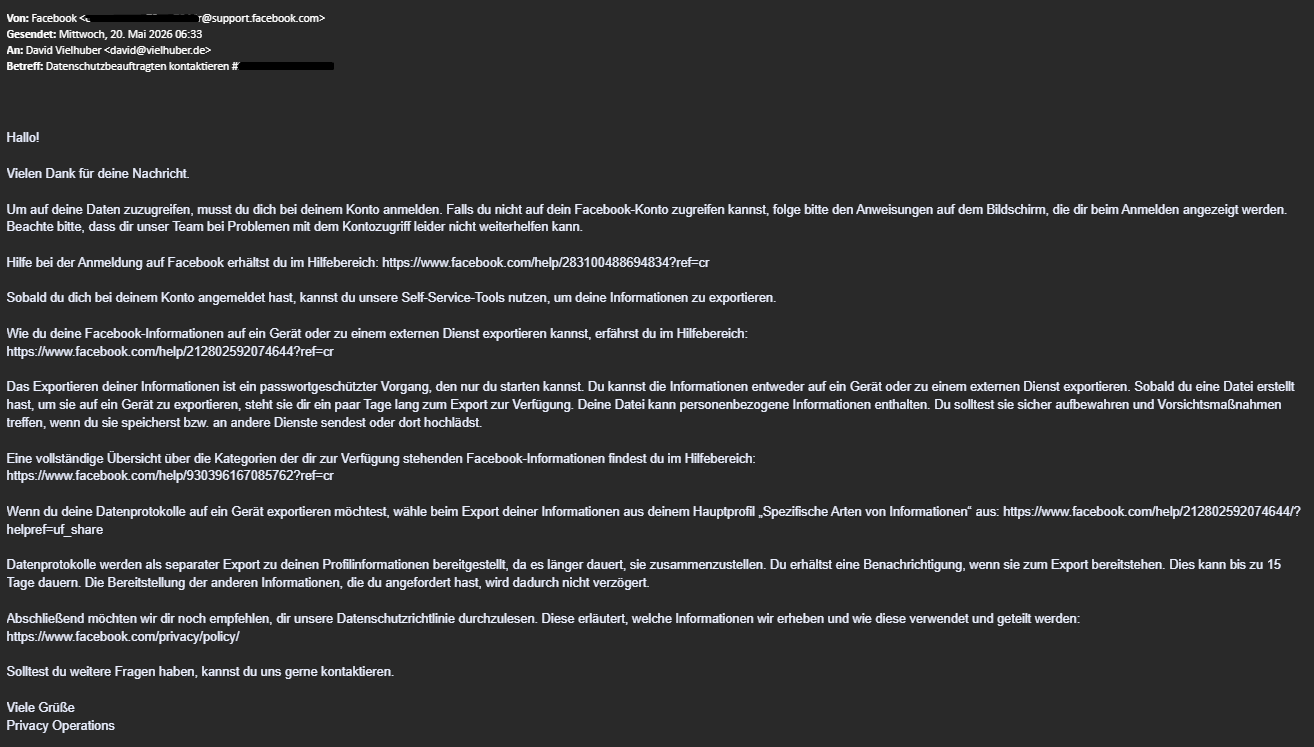
Assistenza: non disponibile.
Ho protestato, ho fissato una scadenza e ho annunciato che, se necessario, avrei presentato un reclamo alle autorità di controllo competenti in merito alla protezione dei dati. Il recupero dell'account e la divulgazione dei dati sono rimasti due processi separati; non ho ricevuto informazioni complete come previsto dall'articolo 15. Due settimane dopo, è arrivata la prima istruzione utile: dovevo fornire un indirizzo email che non fosse mai stato collegato a un account Meta, né attuale né precedente. A tal fine, ho utilizzato un indirizzo email temporaneo a cui avevo ancora accesso.
Dieci giorni dopo, il team di Facebook Community Operations mi ha contattato a questo nuovo indirizzo. Mi hanno chiesto una descrizione dettagliata del problema e delle foto del mio documento d'identità originale, specificando chiaramente di non volerne scansioni. Ho inviato immediatamente il fronte e il retro del mio documento, indicando due obiettivi precisi: rimuovere il metodo TOTP ormai inutilizzabile e associare il nuovo indirizzo all'account.
Per oltre tre settimane non ho ricevuto alcuna risposta. Alla fine ho insistito e mi hanno inviato nuovamente la descrizione del problema e le foto del mio documento d'identità. Dopo altre due settimane, ho chiesto informazioni sulla ricezione e sullo stato di elaborazione. Non c'era ancora alcun cambiamento evidente nel mio account. Dopo altre due settimane di attesa, ho riassunto entrambe le procedure in un unico messaggio: numero di pratica, passaggi intrapresi fino a quel momento, documenti inviati e risultato desiderato.
Finalmente (a questo punto avevo quasi perso le speranze), Meta mi ha inviato cinque codici di autenticazione a due fattori (2FA) monouso da otto cifre. Erano validi per tre giorni. Il messaggio specificava esplicitamente che non avrei dovuto reimpostare la password prima di utilizzarli. Sono riuscito ad accedere e ho subito impostato il mio numero di telefono come ulteriore metodo di autenticazione a due fattori. Tuttavia, non riuscivo ancora a rimuovere il vecchio metodo di autenticazione. Sul mio computer, Facebook segnalava un controllo di sicurezza per il nuovo dispositivo, ma sul mio dispositivo mobile la pagina rimaneva vuota.
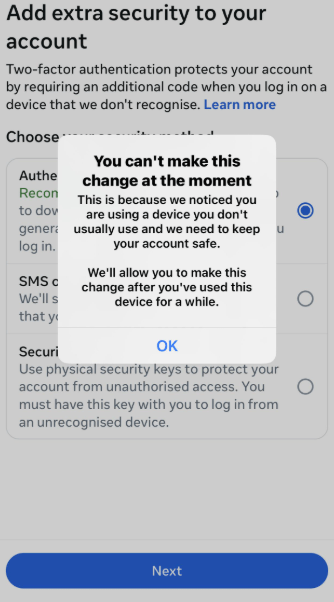
L'autenticazione tramite Google Authenticator è stata rifiutata.
Ho chiesto a Meta di rimuoverlo manualmente lo stesso giorno. La mia richiesta è stata evasa due settimane dopo. In sintesi, i seguenti punti si sono rivelati utili.:
- Contatta una persona tramite il modulo ufficiale UE sulla protezione dei dati.,
- (Con molta insistenza) insistere via e-mail e richiedere le informazioni previste dall'articolo 15 del GDPR.,
- Ottieni i codici 2FA manuali e reimposta l'autenticazione a due fattori.
E la morale della storia è: l'autenticazione a due fattori non dovrebbe mai essere legata a un solo dispositivo. Imposta i codici di recupero, il secondo fattore e le chiavi di sicurezza prima di averne bisogno!